カード情報298件が流出の可能性、自転車の専門ECサイトに不正アクセス
ECサイトのWebアプリケーションの脆弱(ぜいじゃく)性を突いた外部からの不正アクセスが原因
2017年4月4日 11:00
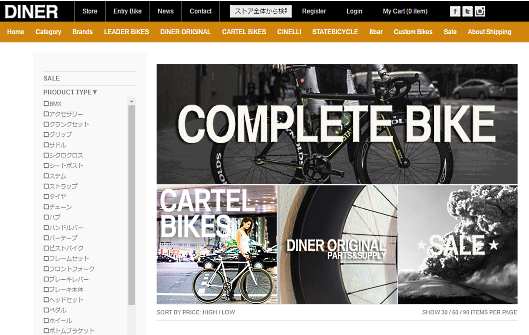
自転車の専門ECサイト「DINER」(運営はダイナー)が外部からの不正アクセスを受け、カード情報298件が漏えいした可能性があることがわかった。
ECサイトのWebアプリケーションの脆弱(ぜいじゃく)性を突いた外部からの不正アクセスが原因。現在、カード決済は停止している。
流出した恐れがあるのは、2015年3月1日~2016年12月28日にECサイトでクレジットカード決済を利用した顧客の情報。
漏えいした可能性があるのは、氏名(カード会員名)、住所、クレジットカード番号、有効期限。
2016年12月27日にシステム運用会社からカード情報の流出懸念について連絡を受け、翌28日にカード決済を停止。2017年1月4日に第三者調査機関「Payment Card Forensics」(PCF社)へ調査を依頼した。
2017年2月23日にPCF社から最終調査報告書の提出を受け、各カード会社などと連携、対応を協議していた。
今後の再発防止策として、カートシステムの全面刷新、カード情報がサーバーを通過しない決済システムへの変更、情報セキュリティに関する専門会社と連携したセキュリティ管理体制の強化、組織体制の再整備などを迅速に行っていくとしている。
カード利用停止、クレジットカードの不正モニタリングの強化などを実施。所轄官庁への報告やお客様窓口を設置している。
セキュリティ対策について
経済産業省主導の「クレジット取引セキュリティ対策協議会」(事務局は日本クレジット協会)は、2017年3月8日に公表した「クレジットカード取引におけるセキュリティ対策の強化に向けた実行計画-2017-」において、EC事業者に対して2018年3月までにカード情報の非保持化、もしくは「PCI DSS準拠」を求めていく方針を掲げた。
カード情報の漏えいの頻度が高い非対面(EC)加盟店については原則として非保持化(保持する場合はPCIDSS準拠)を推進。EC加盟店におけるカード情報の非保持化を推進するため、PCIDSS準拠済みのPSP(決済代行会社)が提供するカード情報の非通過型(「リダイレクト(リンク)型」または「Java Scriptを使用した非通過型」)の決済システムの導入を促進するとしている。
また、独立行政法人情報処理推進機構では不正アクセス対策についての資料をまとめており、「安全なウェブサイトの作り方」などを閲覧することができる。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

総合通販「優生活」のECサイトでカード情報約4000件が流出か、セキュリティコードも
2017年4月26日 10:00
不正アクセスでカード情報1207件が漏えいか。セキュリティコードも外部流出の可能性
2017年9月11日 10:00
調味料などのECサイトでカード情報6679件が漏えいか、セキュリティコードも
2017年12月22日 10:00
DVDなどのECサイトでカード情報が流出の可能性、刷新前のシステムに不正アクセス
2018年7月3日 9:00
JINSオンラインショップに再び不正アクセス、個人情報118万件が閲覧可能状態に
2017年3月27日 6:00

化粧品通販JIMOSのECサイトでカード情報10万件が流出した可能性、セキュリティコードも
2019年10月18日 9:00
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00