経産省が「EC-CUBE」のカード情報流出被害の増加を注意喚起
2019年現在までに約14万件のカード情報などが漏えいした。「EC-CUBE」2系を利用している店舗でインストール時の不備や、過去に発表された脆弱性への対応が完了していない場合、第三者から攻撃を受けるケースが多いという
2019年12月25日 11:00
経済産業省は12月20日、ECパッケージシステム「EC-CUBE」の一部のバージョンにおいて、クレジットカード情報の漏えいの原因になる脆弱(ぜいじゃく)性があるとして利用者に注意喚起した。
2019年現在までにネットショップが公表している事案に限っても、約14万件のカード番号などが漏えいしているという。「EC-CUBE」を提供しているイーシーキューブも12月23日に注意喚起を行い、該当するバージョンを利用している店舗に対策を呼びかけている。
イーシーキューブによると、特に「EC-CUBE」2系を利用している店舗でインストール時の不備や、過去に発表された脆弱性への対応が完了していない場合、第三者から攻撃を受けるケースが多いという。
カード情報を抜き取る手口とは?
一般財団法人日本サイバー犯罪対策センター(JC3)は「EC-CUBE」の2系バージョンで発生しているカード情報窃取の手口を公表している。
それによると、利用者(エンドユーザー)が改ざんされたECサイトで商品の購入手続を進めると、偽の決済画面へ誘導される。利用者が偽のサイトにクレジットカード情報などを入力し、決済を完了しようとすると、「再度決済をお願いします」といった偽のエラーメッセージが表示される手口。
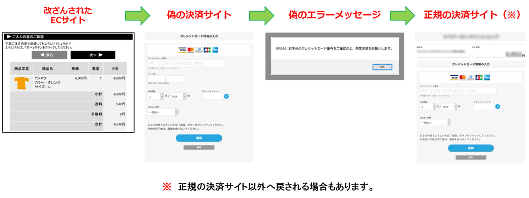
そして、エラーメッセージが表示された後、利用者は正規の決済代行会社の決済サイトに戻され、正規の決済手続に移行するという。
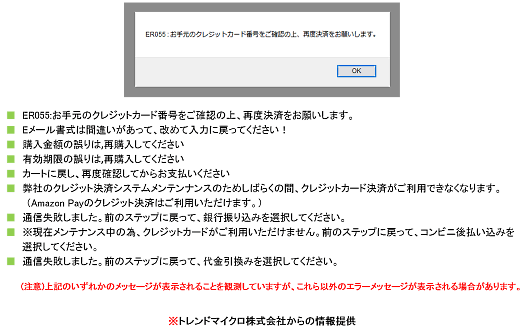
こうした手口では、注文通りの商品が届き、正規の決済も行われるため、利用者はクレジットカード情報を盗まれたことに気付くことが困難だとしている。
イーシーキューブは脆弱性があるバージョンを利用している店舗に向けて、対応方法を公表しているほか、無料のセキュリティ診断サービスなどを行っている。
イーシーキューブからの各種案内
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ECサイトを改ざんしクレジットカード情報を窃取する「Webスキミング」に注意を! 通販サイト運営者に求められる対策とは
2022年3月28日 9:00

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00

模倣や詐欺など悪質なECサイトを教えてください! 日本サイバー犯罪対策センターが通報を受付
2025年6月4日 7:00

防犯カメラのECサイトに不正アクセス、セキュリティーコード含めカード情報が漏えいか
2017年6月30日 7:00

経済産業省+警察庁が案内するサイバーセキュリティ対策まとめ
2025年2月13日 7:30

トレンドマイクロが予測する2025年のセキュリティ脅威とは? AIを悪用した詐欺や攻撃者を支援するツールが台頭
2025年1月7日 8:30
筆者の人気記事

しまむらがネット注文&店舗受け取りできるアプリ「しまコレ」をスタート
2019年1月11日 9:00

国内ECシェアのトップはAmazonで楽天は2位、大手モール3社で約5割【JETRO報告書】
2017年8月2日 6:00

ネット通販・ECサイト利用率は58% 年代別では30代が最多の約80%
2018年11月13日 6:00

日本にネットショップが生まれた1990年代後半。楽天市場やYahoo!ショッピングも誕生
2017年7月10日 8:00

「PayPay」がオンライン決済対応、ヤフーの「Yahoo!ショッピング」「LOHACO」などに順次導入へ
2018年12月4日 9:00

「アマゾン」「楽天市場」が約4000万人で拮抗、「Yahoo!ショッピング」は2645万人【ECサイト月間利用者数】
2018年9月5日 6:00