ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
ブックオフグループホールディングスが、子会社の会員情報管理システムへの不正アクセスを受け、最大約643万件の会員情報が漏えいした可能性があると発表した。対象には氏名や住所、連絡先、ポイントカード番号などが含まれる一方、クレジットカード情報は流出していないという。
7:00
ブックオフグループホールディングスは10月9日、子会社が提供する会員情報管理システムへの不正アクセスにより、会員情報が外部に流出したことを確認したと発表した。漏えいした可能性がある会員データは最大約643万件にのぼる。クレジットカード情報などの決済情報は、対象システムで保有していないため、漏えい対象には含まれないという。
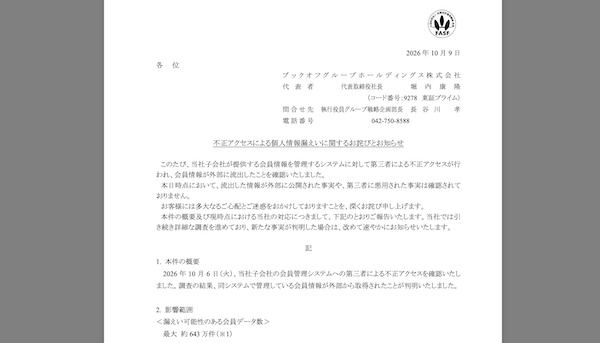
ブックオフグループホールディングスが不正アクセスを確認したのは10月6日。調査の結果、子会社の会員情報管理システムで管理していた会員情報が外部から取得されたことが判明した。
漏えいした可能性がある情報は、氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所、暗号化されたパスワードのハッシュ値、ポイントカード番号、会員番号。最大約643万件という件数は会員番号を基準としたもので、実際の対象人数とは異なるという。
10月9日時点で、流出情報が外部に公開された事実や、第三者に悪用された事実は確認されていない。会員情報の書き換えも確認されていないとしている。
ブックオフグループホールディングスは不正アクセスの確認後、攻撃元からの通信を遮断し、脆弱(ぜいじゃく)性を是正したうえで、対象システムへの外部からのアクセスも遮断した。10月9日時点で判明している不正取得の経路については封じ込めを完了しており、引き続き監視を続けているという。
あわせて、全システムを対象とした緊急総点検を実施。ネットワークとアプリケーションの両面から、追加の安全対策と恒久的な再発防止策を進める方針だ。個人情報保護委員会への報告など、必要な対応も進めている。対象となる顧客には、調査結果を踏まえて順次個別に連絡するとしている。
ブックオフグループホールディングスは、取得された可能性のある情報が悪用された場合、同社グループや関係先を装った不審なメール、SMS、電話などが送られる可能性があるとして、注意を呼びかけている。
具体的には、身に覚えのない連絡に記載されたURLや添付ファイルを開かないこと、個人情報や認証情報を入力しないことを求めている。また、同社グループがメール、SMS、電話でパスワード、認証コード、クレジットカード情報、銀行口座情報などを尋ねることはないとしている。不審な連絡や身に覚えのない利用を確認した場合は、専用窓口への連絡を案内している。
ブックオフグループホールディングスは今回の事態を重く受け止め、引き続き事実関係と影響範囲の調査を進めるとともに、セキュリティ体制の見直しと再発防止に取り組む。今後、新たに公表すべき事実が判明した場合は、速やかに知らせるとしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
10月7日 7:30

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00

カーテンのECサイトに不正アクセス、カード情報約1万件が漏えいした可能性
1月28日 9:00

印刷通販グラフィックでカード情報395件が漏えい、セキュリティーコードも
2016年9月7日 9:00

「駿河屋」で8月に把握の不正アクセス、カード情報漏えいは約3万件。インシデント発生後の対応+対策+経緯まとめ
2025年12月8日 8:30

アスクルと千趣会が顧客情報の漏えい被害。配送委託先のクリーンテックスに不正アクセス
2022年7月21日 8:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00