不正アクセスでセキュリティコード含めたカード情報2.2万件超が流出、「クルチアーニ」のリデア
不正侵入原因はSQLインジェクション攻撃によるWordPressのアカウント情報の不正取得という
2014年11月13日 11:07
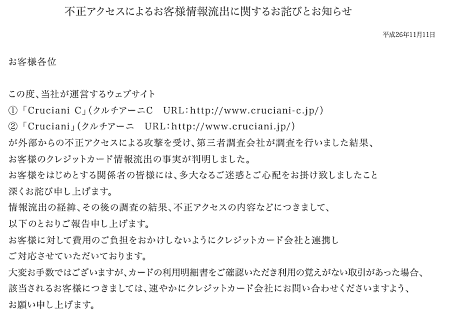
ヨーロッパ衣料の販売・卸・店舗運営などを手掛けるリデアの通販・ECサイトで、外部からの不正アクセス攻撃によりクレジットカード情報が漏えいしたことがわかった。攻撃を受けた通販サイトはアクセサリーなどを扱う「クルチアーニC」「クルチアーニ」。両サイト合わせ最大2万2544件のカード情報が流出した。
カード情報が漏えいしたのは2つのECサイト。カード番号、有効期限に加え、セキュリティコードも漏えいした。
「クルチアーニC」は2013年3月8日15時36分~2014年10月15日14時54分の間に利用した顧客のクレジットカード情報2万2301件。
「クルチアーニ」は2013年3月21日11時30分~2014年10月20日15時48分の間に利用した顧客のクレジットカード情報243件。
不正侵入原因はSQLインジェクション攻撃によるWordPressのアカウント情報の不正取得という。「クルチアーニC」は10月8日~10月15日、「クルチアーニ」は10月12日~10月15日にカード情報が搾取されたという。現在、通販・ECサイトを閉鎖。二次被害を防ぐため、決済代行会社を通じてクレジットカード会社各社にモニタリング調査を依頼している。
10月16日にカード代行会社から、「クルチアーニC」でカード情報が流出している可能性があるとの連絡が入り、同日にサイトを閉鎖。カードブランド5社から認定を受けた第三者調査機関「PAYMENT CARD FORENSICS(PCF社)」に調査を依頼した。
リデアは警察への相談などを踏まえ詳細原因の究明調査を実施している。万全なセキュリティ対策を施すまで、ECサイトの運営を休止するとしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

情報漏えいを防ぐECサイトの不正アクセス対策は何が必要? 【流出責任の裁判例あり】
2017年3月14日 7:00

セキュリティコード含むカード情報744件流出、リデアの「カミチャニスタ」に不正攻撃
2016年4月4日 8:30
食品ECサイト「東商マート」で個人情報約5万件が漏えいか、不正アクセス攻撃が原因
2017年4月17日 7:30
ホビー用品の通販・ECサイト「ホビーショップタム・タム」でカード情報が流出、不正アクセス攻撃受け
2014年8月29日 13:55
2社の通販サイトでカード情報が漏えいか。止まらないECサイトへの不正アクセス
2017年3月16日 9:00
女性向けアパレル通販「神戸レタス」、約4万件の顧客情報漏えい問題の調査結果を公表
2015年8月7日 12:15
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00