不正アクセスによる情報漏えいの事案増、経産省が注意喚起・情報提供の協力依頼
経済産業省が、不正アクセスによる情報漏えい事案の増加を受け、事業者などに向けて注意喚起するとともに、被害発生時の情報提供への協力を要請した。自社だけでなくサプライチェーン全体でのセキュリティ管理や、組織トップ主導の対策徹底、「ゼロトラスト」への移行などを求めている。
9:30
経済産業省は10月9日、不正アクセスによる情報漏えいなどの事案が相次いでいることを受け、事業者などへ注意喚起、サイバー攻撃による被害が発生した場合の情報提供への協力を呼びかけた。
NCO・JPCERT/CC・個人情報保護委も注意喚起
経産省は、国内の企業・組織で、サプライチェーンを通じた侵害を含め、第三者による不正アクセスに起因する情報漏えいなどの被害が相次いでいると指摘した。
あわせて、国家サイバー統括室(NCO)が10月9日に「不正アクセスによる漏えい等の事案を踏まえた対応について」と題する注意喚起を公表し、国内の事業者などに対して、ウェブシステムの適切な管理やサプライチェーンを通じた侵害への対策、データの適切な管理などを徹底するよう促していると紹介した。
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)も同日、「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公表。現時点で確認されている攻撃手法などを踏まえ、API経由のアクセスへの対策などを推奨している。
また、個人情報保護委員会も10月7日、「大規模な漏えい等事案を踏まえた対応について(注意喚起)」を公表し、個人情報などの適切な取り扱いや、不正アクセスによる個人データの漏えいを防ぐための対策を促している。
自社だけでなく、サプライチェーン全体で対策を徹底
経産省は、これらの注意喚起を参照したうえで、自社だけでなくサプライチェーン全体でセキュリティを管理するという認識のもと、一層の対策を徹底するよう事業者に求めている。
具体的な取り組みとして、次の3点を挙げた。
- 組織のトップが主導して対策を進める
- 脆弱性情報を早期に把握し、対応する
- 「ゼロトラスト」への移行を進める
「ゼロトラスト」とは、社内外のネットワークを問わず、すべてのアクセスを信頼せずに検証するセキュリティの考え方。
不正アクセスや情報漏えいへの対策を現場任せにせず、経営レベルで取り組むことを求めている。
被害発生時は経産省の担当課室へ速やかに報告
経産省は、サイバー攻撃による被害が発生した場合、被害状況などに関する情報提供にも協力するよう依頼した。
事業者に対しては、サイバー攻撃、またはその可能性があるインシデントによる被害が発生した場合、経産省の担当課室(業所管課室)へ速やかに一報するよう求めている。
提供を求める情報として、可能な範囲で次の項目を挙げた。
- 発覚から現在までの経緯(発生日時、発覚日時など)
- 被害状況(情報漏えい、システム停止など)
- 攻撃の種類(ランサムウェア攻撃、不正アクセス攻撃、DDoS攻撃など)
情報提供後は専門機関の紹介や対応への助言も
経産省は、情報提供を受けた後、事態の早期収束と被害拡大の防止に向けて、サイバー攻撃などのインシデントに対応する専門機関の紹介や、今後の対応に関する助言などを行うとしている。
提供された情報は適切に管理し、事業者の同意なく公表することはないと明記した。一方、サイバー脅威の分析や官民での情報共有を促進する観点から、事業者の承諾を得たうえで、NCOに情報を共有する場合があるとしている。
また、被害の拡大防止や攻撃手口の把握、他の事業者への注意喚起につなげるため、サイバー事案に関する犯罪被害に遭った場合は、警察への通報・相談も積極的に検討するよう促した。
2027年3月開始予定の「SCS評価制度」など支援策を紹介
経産省は、サプライチェーンを構成する企業のセキュリティ対策状況を共通基準で評価・可視化する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」についても案内した。
同制度は、委託元企業と委託先企業双方の負担を軽減しながら、サプライチェーン全体のセキュリティ水準の底上げを図るもの。経産省は、2027年3月の制度開始に向けて準備を進めている。
あわせて、企業がサイバーセキュリティ対策を進める際に活用できる支援策として、次の施策を紹介している。
- SECURITY ACTION(自己宣言)
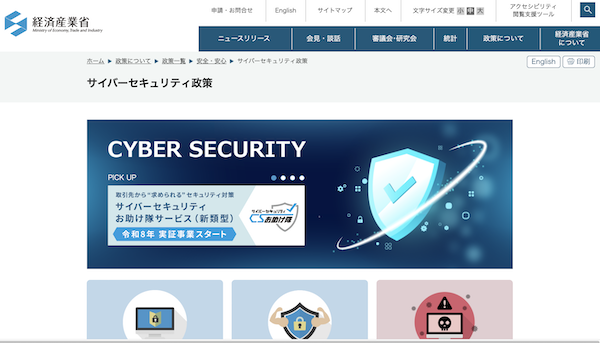
- サイバーセキュリティお助け隊サービス
- SCS評価制度
- 中小企業の情報セキュリティ対策ガイドライン
- 情報処理安全確保支援士(登録セキスペ)
- 中小企業のためのセキュリティインシデント対応の手引き
EC事業者にとっても、会員基盤や外部システムとの連携、委託先を含めたサプライチェーン全体でのセキュリティ管理が重要となる。インシデント発生時に備え、経営層を含めた報告・連携体制を整えるとともに、活用できる支援策を確認しておく必要がある。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

「サイバーセキュリティ対策の強化を」。内閣サイバーセキュリティセンター、経産省など6省庁が連名で注意喚起
2022年3月4日 9:30

内閣官房国家サイバー統括室が求める「不正アクセスによる漏えい等の事案を踏まえた対応」とは
8:30

経済産業省+警察庁が案内するサイバーセキュリティ対策まとめ
2025年2月13日 7:30

急増する不正アクセス、被害に遭ったらどう対応すべき? 「情報漏えい」「ウイルス感染」「システム停止」への対応方法まとめ
10月8日 7:30

IPAが不正アクセス漏えいなどの事案増で事業者に要請、「速やかに実施すべき点検と対策」まとめ
9:00

経産省が「EC-CUBE」のカード情報流出被害の増加を注意喚起
2019年12月25日 11:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00