内閣官房国家サイバー統括室が求める「不正アクセスによる漏えい等の事案を踏まえた対応」とは
内閣官房国家サイバー統括室が、不正アクセスによる情報漏えい事案を踏まえた対応を公表。ウェブシステムの脆弱性管理や多要素認証の導入、委託先を含むサプライチェーン管理、保有データの最小化やログ監視などをあげている。
8:30
内閣官房国家サイバー統括室(NCO)は10月9日、ウェブシステムの脆弱(ぜいじゃく)性悪用やサプライチェーンを通じた侵害、データ管理の不備などを背景に、事業者の情報システムが不正アクセスを受け、個人情報を含むデータが窃取される事案を複数確認しているとして、注意喚起を公表した。
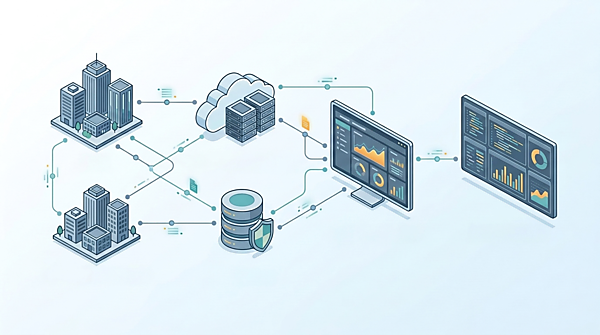
NCOは、大量の個人情報や機微な情報を取り扱う事業者などに対し、対策のポイントを示したうえで、対策の一層の強化を速やかに検討するよう求めている。
「いつ攻撃を受けてもおかしくない」前提で管理を
NCOは対策の1つ目として、「ウェブシステム等の適切な管理」をあげた。
ウェブシステムは企業活動や顧客サービスの基盤として不可欠である一方、インターネットに公開されているシステムは攻撃対象になりやすい。そのため、「いつ攻撃を受けてもおかしくない」という前提で対策を講じることが重要だとしている。
脆弱性情報が公表されると、攻撃者が短期間で悪用を始める場合がある。NCOは、修正プログラムの適用を後回しにせず、インターネットに公開していない内部サーバーなども含め、リスクを適切に判断し、計画的かつ迅速に対応するよう求めた。
具体策として、次の項目をあげている。
- OS、ミドルウェア、CMS、アプリケーションなどへのセキュリティパッチやアップデートの速やかな適用
- サポートが終了した製品・バージョンの不使用
- 不要なシステムや機能の停止・削除
- 定期的な脆弱性診断
- 不要なポート、プロトコル、サービスの無効化
認証面では、多要素認証(MFA)の導入、推測されやすいパスワードの使用禁止、管理者アカウントの利用者やアクセス権の最小化、退職者・異動者のアカウントや未使用アカウントの速やかな無効化を求めている。
また、侵入を完全に防ぐことは困難だとして、ログの取得・保管、不審な通信や大量アクセスの監視、侵入検知・防御システムの活用、異常な認証試行の把握なども必要だと指摘。事業継続計画へのサイバーセキュリティ対策の組み込みや、インシデント対応態勢の整備を通じて、被害を受けても事業を継続・復旧できる能力を高めるよう求めた。
委託先を含むサプライチェーン全体で安全性を確保
2つ目の柱は、「サプライチェーンを通じた侵害への対策」だ。自社システムだけでなく、個人情報や業務情報を預ける委託先なども含め、サプライチェーン全体で安全性を確保することが重要だと指摘した。
攻撃者は、セキュリティ対策が比較的弱い委託先などを足掛かりに侵入し、その後、標的企業へのアクセスを拡大することがある。NCOは、委託先と一体となって管理するという認識のもと、安全管理措置を講じるよう求めている。
委託先などのセキュリティ対策状況を把握するため、次の対応をあげた。
- 情報セキュリティ方針や管理体制、役割分担、責任範囲の確認
- 個人情報や業務情報の取り扱い状況の定期点検
- セキュリティ認証の取得状況や監査結果の確認
- 再委託先を含む管理状況の把握
- 継続的な確認の実施
委託契約では、情報の取り扱い方法、アクセス権やログの管理、不正アクセス・情報漏えい発生時の報告義務、インシデント発生時の連携体制など、セキュリティ要件を明確にするよう求めた。
さらに、委託先に提供する個人情報や業務情報を必要最小限に絞ること、業務終了後にデータを確実に削除すること、委託先に付与するアクセス権を適切に管理することも重要だとしている。
サプライチェーン全体のリスク管理としては、重要な取引先・委託先の洗い出し、情報資産の流れの可視化、重要な依存関係の把握、定期的なリスク評価を求めた。
保有データの最小化、アクセス制御、ログ分析を徹底
3つ目の柱は、「データの適切な管理」だ。
企業が保有する個人情報や業務情報は重要な経営資産である一方、不要な情報を保有していたり、アクセス権限や保管方法の管理が不十分だったりすると、不正アクセスによる被害が大規模化する恐れがあると説明している。
近年の攻撃者は、窃取した情報の公開をちらつかせて脅迫したり、不正に売買したりするなど、情報そのものを標的とする傾向を強めているという。NCOは、保有する情報資産を守る視点から、安全管理措置を講じるよう求めた。
情報資産を把握し、保有量を必要最小限に
保有する情報資産の管理では、個人情報や業務情報の所在と管理者の把握、重要な情報資産の分類、利用目的や保存期間の明確化、定期的な棚卸しをあげた。
また、保有情報の最小化に向け、利用目的を終えた情報の速やかな削除や、法令上の保存期間を経過した情報の適切な廃棄を求めている。
アクセス権限とデータ保護を強化
アクセス制御では、業務上必要な人に限ってアクセスを許可すること、閲覧権限と更新権限を分けること、管理者権限の付与を最小限にとどめること、アカウントや権限設定を定期的に確認することをあげた。
データ保護については、保存データと通信経路の暗号化、パスワードや認証情報の平文保存の禁止、外部電磁的記録媒体の利用やデータ保存に関するルールの整備、バックアップデータの保護、クラウド利用時の公開設定やアクセス権限の確認を求めている。
アクセスログを点検・分析し、不正取得の兆候を把握
不正アクセスの早期発見と被害範囲の迅速な特定に向けては、個人情報や業務情報へのアクセス記録の取得、不審なアクセスや大量データ取得の監視、ログの一定期間の保管、異常を検知した際の対応態勢の整備をあげた。
複数の不正侵入事案が確認されている状況を踏まえ、不審な通信や大量アクセスの痕跡がないか、アクセスログなどを点検・分析することも推奨している。
サイバーセキュリティを経営課題として位置づけるよう要請
NCOは、サイバー攻撃による被害は情報システム部門だけの問題ではないと強調している。不正アクセスによって個人情報や業務情報が流出した場合、事業停止や顧客対応など、経営全体に影響するリスクへと発展する可能性があるためだ。
AIの悪用を含め、サイバー攻撃の手法が高度化・巧妙化するなか、経営層に対しては、サイバーセキュリティを経営課題として位置づけ、必要な投資や人員体制の整備を含めて対策を強化するよう求めている。
また、被害を受けた組織には、さらなる被害拡大を防ぐため、サイバー攻撃に関する技術情報をNCOや所管省庁、専門機関などへ速やかに共有するよう協力を呼びかけた。
EC事業者にとっても、自社ECサイトや会員基盤などの公開システム、委託先管理、保有データの最小化、ログの監視・分析、インシデント対応態勢の整備が重要となる。情報システム部門だけに任せず、サイバーセキュリティを経営を含む全社的な課題として見直すことが求められる。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

IPAが不正アクセス漏えいなどの事案増で事業者に要請、「速やかに実施すべき点検と対策」まとめ
9:00

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00

不正アクセスによる情報漏えいの事案増、経産省が注意喚起・情報提供の協力依頼
9:30

アスクルのランサムウェア攻撃、被害を受けた原因は? 攻撃手法は? 被害範囲と影響は? 影響調査の結果まとめ
2025年12月15日 8:30

アスクルが説明したランサムウェア攻撃で感染した理由+サイバー保険による損害補償+セキュリティ投資方針
1月30日 8:30

急増する不正アクセス、被害に遭ったらどう対応すべき? 「情報漏えい」「ウイルス感染」「システム停止」への対応方法まとめ
10月8日 7:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00