カード含む個人情報3.8万件が漏えいか。イードの子会社エンファクトリーのECサイトで
ECサイト「STYLE STORE」「COCOMO」が第三者による不正アクセスを受け、個人情報3万8313件が外部に流出した可能性がある
2016年10月4日 7:00
メディア事業を手がけるイードの子会社で、ECサイト運営などのエンファクトリーのECサイト「STYLE STORE」「COCOMO」が第三者による不正アクセスを受け、クレジットカード情報を含む個人情報3万8313件が外部に流出した可能性があることがわかった。
原因は、脆弱性のあるプログラムが存在したためという。また、決済代行会社のカード決済システムを利用している際、カード情報が加盟店のサーバーを通過する「通過型」の決済方法を採用していたと考えられ、サーバー内に記録されたカード情報が不正アクセスによって漏えいしたとみられる。
流出した可能性があるのは、2013年4月1日~2016年7月27日の間、ECサイトでカード情報を登録、もしくは利用した顧客の情報。
氏名、住所、電話番号、メールアドレス、クレジットカード情報を含む個人情報が漏えいした可能性がある。
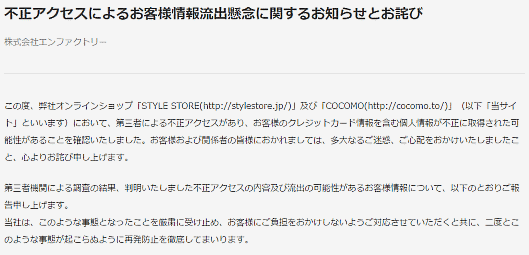
2016年7月11日、決済代行会社から「STYLE STORE」「COCOMO」で決済したカードの情報を用いて不正利用が行われた疑惑があるとの第一報が入り、7月13日に第三者調査機関「Payment Card Forensics」(PCF社)へ調査を依頼した。
社内ではサイトのセキュリティ調査を実施。その後、7月27日にカード決済機能を停止した。7月27日~8月24日の間、サイトの脆弱性を確認し、対策を実行。9月16日に警視庁へ被害状況を通報した。
エンファクトリーによると「はセキュリティ対策として、ファイアウォールの構築や脆弱性診断を実行しておりましたが、調査の結果、外部からの不正アクセスによって情報の一部が流出した可能性があることが発覚いたしました」と説明。
プログラムの改修によって脆弱性のあったプログラムは修正。今後、カード情報がサーバーを通過しない「非通過型タイプ」への変更作業を実施する。再開のタイミングは、所定の安全性を満たすのかを徹底確認し、カード会社との合意の上で決める。
なお、経済産業省はカード情報保護の強化に向けた実行計画を掲げており、EC加盟店からのカード情報漏えいが発生するリスクが低い「非通過型」を推進し、PCIDSS準拠済みの決済代行会社を活用したカード情報のリンク型決済、モジュール型の決済システムの導入を促進している。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

セキュリティコード含むカード情報99件が漏えいか。北欧家具のECサイトに不正アクセス
2016年12月16日 9:00
カード情報835件が漏えいか、印刷ECサイト「バンフーオンラインショップ」に不正アクセス
2017年1月5日 9:00
JINSオンラインショップに再び不正アクセス、個人情報118万件が閲覧可能状態に
2017年3月27日 6:00
カード情報298件が流出の可能性、自転車の専門ECサイトに不正アクセス
2017年4月4日 11:00
不正アクセスでカード情報1207件が漏えいか。セキュリティコードも外部流出の可能性
2017年9月11日 10:00
防犯カメラのECサイトに不正アクセス、セキュリティーコード含めカード情報が漏えいか
2017年6月30日 7:00
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00