セキュリティコード含むカード情報578件が流出か。雑貨などのECサイトに不正アクセス
「THE Frienbr SHOP」はWebアプリケーションの脆弱性を突く攻撃を受け、新規のカード会員データなどが漏えいした可能性がある
2017年1月26日 11:00
ファングラーコマースが運営する雑貨や化粧品などのECサイト「THE Frienbr SHOP」が外部からの不正アクセスを受け、クレジットカード情報578件が漏えいした可能性があることがわかった。セキュリティコードも外部に流出した恐れがある。
脆弱(ぜいじゃく)性のあるプログラムが存在していたことが原因。外部からWebアプリケーションの脆弱性を突く攻撃によって、新規利用者のクレジットカード会員データなどが漏えいした可能性がある。
流出した恐れがあるのは、2016年7月8日から2016年8月5日の間、クレジットカードを使って買い物をした新規顧客の情報。
クレジットカード番号、有効期限、セキュリティコード、カード名義、氏名、住所が漏えいした可能性がある。
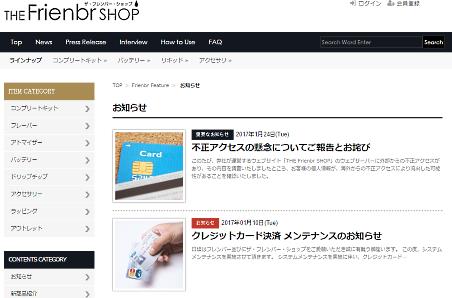
(画像は編集部がキャプチャ)
2016年8月5日、決済代行会社からカード情報の漏えいの可能性について連絡があり、社内調査を実施。第三者調査機関「Payment Card Forensics」(PCF社)へ調査を依頼した。
公表まで約6か月間を要したことについて、「決済代行会社と協議し、不確定な情報の公開はいたずらに混乱を招き、お客様へのご迷惑を最小限に食い止める対応準備を整えてからの告知が不可欠であるとの説明を受け、発表は調査会社の調査結果、およびカード会社との連携を待ってから行うことに致しました」としている。
ファングラーコマースはPCF社から指摘を受けたシステムの脆弱性および管理体制の不備な点について、実施可能な施策を実施。セキュリティの強化・改修を進めている。
カード情報の保有について経済産業省は、カード情報保護の強化に向けた実行計画を掲げ、EC加盟店からのカード情報漏えいが発生するリスクが低い「非通過型」を推進。PCIDSS準拠済みの決済代行会社を活用したカード情報のリンク型決済、モジュール型の決済システムの導入を促進している。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

総合通販「優生活」のECサイトでカード情報約4000件が流出か、セキュリティコードも
2017年4月26日 10:00
不正アクセスでカード情報1207件が漏えいか。セキュリティコードも外部流出の可能性
2017年9月11日 10:00
日本文化センターのECサイトでカード情報189件が漏えいか、セキュリティーコードも
2017年7月21日 6:00
新日本プロレスで約1.1万件のカード情報が漏えい、チケット販売などの公式サイトで
2015年7月3日 6:00
カード情報298件が流出の可能性、自転車の専門ECサイトに不正アクセス
2017年4月4日 11:00
セキュリティコード含むカード情報1.7万件が流出か。インテリアECサイトに不正アクセス
2017年2月24日 10:00
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00