ディノス・セシールの通販サイトで不正受注被害、外部漏えいの情報を第三者が悪用
外部のECサイトなどから漏えいした顧客情報が、ディノス・セシールのサイトで悪用された
2015年7月17日 6:00
ディノス・セシールは7月16日、外部で不正に取得されたと考えられるIDとパスワードを使った通販サイトへの不正アクセスがあり、顧客情報を悪用した不正受注被害が発生したことを明らかにした。一部の顧客情報が改ざんされ、流出した可能性があることも判明している。
今年に入り通販サイトへの不正アクセスが増えており、顧客情報の流出が発生している。こうした外部のECサイトなどから漏えいした顧客情報が、ディノス・セシールのサイトで悪用された。
ディノス・セシールによると、通販サイトへの不正アクセスは「弊社内での内部流出や、サイト攻撃によって取得されたものではなく、第三者が外部で不正に取得したと思われるID(メールアドレス)・PWを利用」。特定のIPアドレスから合計151人の顧客情報に不正アクセスがあったことを確認した。
対象は通販事業「セシール」で運営している「セシールオンラインショップ」。7月13日に不審な注文を発見し確認したところ、不正アクセスによる商品の不正受注被害であることが判明(4人の顧客の名義を利用し、カード決済にて同じ届け先に商品をギフト配送指定)。
他の注文もチェックしたところ、15日までに合わせて不正受注は10件あったことが判明した。なお、配送の差し止めなどの対応で、実際の被害は3件にとどまっている。
また、もう1つの通販事業「ディノス」でも同じIPアドレスから不正アクセスがあり、1人の顧客情報にログインされていることを確認した。
現在確認している被害状況はは、不正受注被害が発生した顧客件数は「セシール」で10人、金額ベースで約161万円。ディノス・セシールによると、顧客には実際に被害は発生していないという。なお、ディノス・セシールの不正受注による被害は3件で、約55万円。
また、個人情報が流出した可能性があるのは、「セシール」で24人。「ディノス」で1人。顧客番号や氏名、自宅など。登録したカード情報は流出していない。不正にアクセスした第三者が、登録情報を搾取したとみられる。
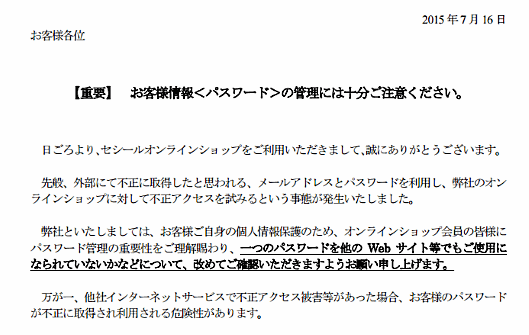
「セシール」では「セシール」オンラインショップでの登録クレジットカードの利用を停止。監視強化などを進めている。通販サイトでは、「お客様情報<パスワード>の管理には十分ご注意ください」と、パスワードの重複利用を避ける呼びかけなどを行っている。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

巧妙化するECサイトへの不正アクセス。セシールの被害は「二重登録防止機能」の悪用が原因
2018年6月11日 6:00

ユニクロとジーユーのECサイトに不正アクセス、リスト型攻撃で46万件強の顧客情報が閲覧された可能性
2019年5月15日 7:30

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00

ECサイトへのパスワードリスト攻撃が増えている? 事業者がとるべき対策は?
2020年1月16日 10:00

家電量販コジマのECサイトにリスト型攻撃で不正アクセス、顧客情報が閲覧された可能性
2019年5月29日 7:00

EC事業者は知っておくべきID・パスワードをだまし取る「フィッシングメール」のリスクと対策まとめ
2020年11月10日 9:00
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00