相次ぐ情報漏えい、原因の1つにアプリ解析からのサーバ攻撃「A2B攻撃」。バックエンドサーバの構成やAPI仕様に応じて脆弱性を狙った攻撃を実行
NICTは、公開Androidアプリの解析結果を悪用して接続先サーバを狙う「A2B攻撃」を、相次ぐ情報漏えい事案の原因の1つとして特定した。総務省も注意喚起を公表し、アプリ側だけでなくバックエンドサーバ側の認証・認可や入力値検証の徹底を求めている。
8:30
国立研究開発法人情報通信研究機構(NICT)は10月13日、国内で相次ぐ情報漏えい事案の原因の1つとして、公開Androidアプリの解析結果を悪用し、接続先のバックエンドサーバを狙う「A2B攻撃(App-to-Backend Attack)」を確認したと発表した。総務省も同日、この手法に関する注意喚起を公表した。
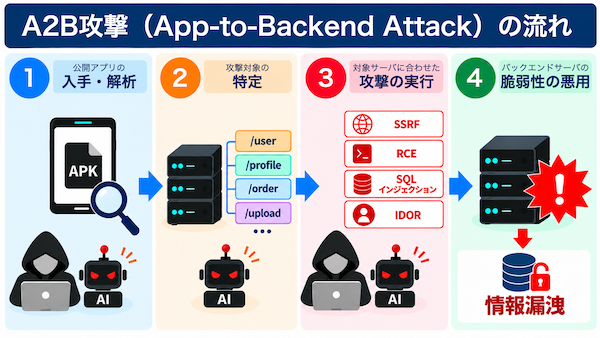
「A2B攻撃」は、アプリ自体に脆弱性がなくても、サーバ側の認証・認可や入力値検証などに不備があれば、個人情報の漏えいにつながるおそれがあるという。NICTと総務省は、アプリ側の制御だけに頼らず、バックエンドサーバを含めた対策を徹底するよう事業者に呼びかけている。
公開アプリの解析を通じてバックエンドサーバを攻撃
NICTによると、「A2B攻撃」は、攻撃者が一般公開されているAndroidアプリを入手・解析し、アプリの接続先や通信の仕組み、APIの仕様などを把握したうえで、対象サーバの構成に応じた攻撃を仕掛ける手法だ。
事業者が非公開と考えているバックエンドの仕様でも、公開アプリを解析されることで攻撃者に把握される可能性があるという。
NICTは、アプリ自体に脆弱性がなくても、バックエンドサーバ側に不備があれば攻撃が成立すると指摘。具体的には、APIの認可不備、サーバサイドリクエストフォージェリ(SSRF)、リモートコード実行(RCE)、SQLインジェクションなどの脆弱性や設定不備が標的になるという。
総務省も同日の注意喚起で、アプリ側の制御のみに依存せず、サーバ側で適切な認証・認可や入力値の検証を行う重要性を強調した。また、同様の問題はAndroidアプリに限らず、iOSアプリやWebサービスでも起こり得るとしている。
NICTが示した3つの対策
NICTは、Androidアプリを公開する事業者に向けて、主に3つの対策を示した。
1. 侵害の有無を確認する
公開しているAPIやサーバを洗い出し、アクセスログなどを調査する。不審なアクセスや情報の不正取得が発生していないか確認するよう求めている。
2. 脆弱性や設定不備を点検する
APIの認可不備やSSRF、RCE、SQLインジェクションなどの脆弱性、設定ミスの有無を重点的に確認する。
3. 暫定的な緩和策を講じる
不要なAPIの停止、アクセス制限、監視の強化、認証情報の無効化・再発行などを実施し、被害の発生や拡大を防ぐ。
NICTは、公開アプリが解析されることを前提に、バックエンドサーバの安全性を確保する必要があると呼びかけている。
総務省は10月9日にも不正アクセス対策を要請
総務省は10月9日にも、不正アクセスによる情報漏えい事案が相次いでいることを受けて注意喚起を実施した。大量の個人情報を取り扱う事業者などに対し、迅速な脆弱性対応、多要素認証などによる認証機能の強化、漏えい情報の悪用防止策、委託先を含めた対策の徹底を速やかに検討するよう求めていた。
今回の「A2B攻撃」に関する注意喚起も、こうした対策の一環といえる。アプリ単体の防御だけでは不十分であり、アプリ、API、バックエンドサーバを一体として捉え、システム全体の安全性を確保することが重要になっている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

情報漏えいを防ぐECサイトの不正アクセス対策は何が必要? 【流出責任の裁判例あり】
2017年3月14日 7:00

経産省が「EC-CUBE」のカード情報流出被害の増加を注意喚起
2019年12月25日 11:00

「サイバーセキュリティ対策の強化を」。内閣サイバーセキュリティセンター、経産省など6省庁が連名で注意喚起
2022年3月4日 9:30

不正アクセスによる情報漏えいの事案増、経産省が注意喚起・情報提供の協力依頼
10月13日 9:30

アスクルのランサムウェア攻撃、被害を受けた原因は? 攻撃手法は? 被害範囲と影響は? 影響調査の結果まとめ
2025年12月15日 8:30

IPAが不正アクセス漏えいなどの事案増で事業者に要請、「速やかに実施すべき点検と対策」まとめ
10月13日 9:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00