急増するサイバー攻撃対策で「確認すべき3つの事項」「実施すべき5つの対策」「被害を受けた際のアクション」とは? 警視庁が事業者に呼びかけ
警視庁は、相次ぐサイバー攻撃や個人情報流出を受け、事業者向けの対策資料を公表。日常的に確認すべき3つの事項、実施すべき5つの対策、被害が疑われた際の初動対応を整理している。
10月23日 7:00
警視庁は、相次ぐサイバー攻撃や個人情報流出の被害を受け、事業者に向けてセキュリティ対策の点検・見直しを呼びかけている。10月21日に公開した事業者向け資料では、日常的に確認すべき3つの事項、実施すべき5つの対策、被害が疑われた際の初動対応などを整理している。
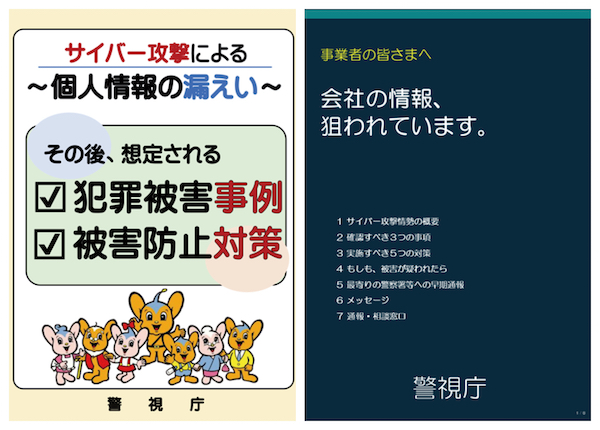
警視庁は、サイバー攻撃による情報流出が、事業の継続や顧客の信頼を脅かす経営上のリスクになっていると指摘。特に、機微な情報や大量の個人情報を取り扱う事業者に対し、継続的なセキュリティ対策の確認・見直しと、従業員へのセキュリティ教育を求めている。
サイバー攻撃の被害が相次ぐ、ランサムウェアなどに警戒
警視庁の資料によると、2025年に全国の警察施設のインターネット接続点に設置されたセンサーが検知した不審通信は、約9秒に1回の頻度だった。海外からの通信が全体の99%を占めたという。
また、2026年上半期のランサムウェア被害の報告は123件で、半期として過去最多となった。警視庁は、不正アクセスやランサムウェアへの感染による情報漏えい事案が多発しているとして、警戒を促している。
企業が警戒すべき主な脅威として、次の4つをあげている。
- ランサムウェア攻撃: データの暗号化・窃取により、業務停止や脅迫につながる。
- サプライチェーンや委託先を狙った攻撃: 自社だけでなく、業務委託先や取引先などを経由して侵入される。
- システムの脆弱性を悪用した攻撃: VPN、公開サーバー、APIやIDなどを狙う。
- 機密情報を狙った標的型メール攻撃: 巧妙なメールで標的をだまし、機密情報などを狙う。
こうした被害を防ぐため、警視庁は外部公開機器やアカウントの権限などを点検するとともに、ログの管理、OSやソフトウェアの更新、個人情報などの情報資産の適切な管理を求めている。
事業者が確認すべき3つの事項
警視庁は、点検の担当者と期限を決め、次の3項目を確認するよう求めている。
1. 公開アプリケーションに関係するサーバー
アクセスログやエラーログが急増していないか、アプリケーションがアクセスするサーバーに不審な通信がないかを確認する。
2. 外部サービス(クラウド、VPNなど)
普段と異なるログインやアクセス時刻、エラーログの急増がないかを点検する。身に覚えのない新規アカウントの作成や、権限変更が行われていないかも確認する。
3. 資産管理(保有データ、資機材)
不要な個人情報を削除するなど、保有する情報を整理する。情報の保管場所やアクセス権限も確認する。
攻撃を防ぐために実施すべき5つの対策
点検だけで終わらせず、セキュリティ対策そのものを見直すことも重要だ。警視庁は、次の5つの対策を挙げている。
1. 多要素認証などの導入
認証機能を強化し、アカウントに付与する権限を必要最小限に見直す。
2. 脆弱性への迅速な対処
OSやアプリケーションなどに最新のパッチを適用する。不要なポートやサービスは無効化する。
3. API経由のアクセスへの対策
APIへのアクセス回数を制限し、アクセスの急増など、不正な試みの兆候に注意する。本人確認に加え、アクセスのたびに権限の有無を確認する。
4. 被害に備える
ログの保存、緊急時の連絡先の確認、保守管理業者との対応手順の整備を進める。ランサムウェアによるシステム障害が発生した場合に備え、事業継続計画も策定する。
5. 業務委託先のセキュリティ対策も確認
自社のシステムだけでなく、業務委託先などのセキュリティ対策についても確認する。
被害が疑われたら、記録の保全と侵害経路の遮断を
不審な通信や情報流出の兆候を把握した場合は、放置せず、速やかに初動対応に移ることが重要だ。警視庁は、次の3点を示している。
1. 記録を残す
ネットワークから遮断し、ログや端末を保全する。発生した事象を時系列で記録する。
2. 被害の拡大を止める
専門家と相談しながら、侵害経路を遮断する。復旧や証拠保全の進め方についても、専門家と調整する。
3. 適切に報告・連絡する
保守管理業者や経営層、関係機関への報告・連絡を判断する。従業員は、システム担当者などに速やかに報告・連絡する。
警視庁は、被害が疑われた際には、侵害経路を速やかに遮断したうえで証拠を保全し、早期に警察へ相談するよう呼びかけている。
すべての事実が判明する前でも、早期に警察へ相談
警視庁は、警察への通報・相談について、被害の全容が判明するまで待つのではなく、不明点があっても判明した事実を先に伝えるよう促している。
相談時には、分かる範囲で次の情報を整理する。
- いつ、何が起きたか: 発見日時、発生の経緯、被害や影響の範囲
- 何が狙われたか: 端末、サーバー、アカウント、情報の種類
- 攻撃の手掛かり: 通信・認証ログ、攻撃元IPアドレス、URL、IoC(侵害の痕跡)
- 保存した証拠: 画面画像、メール、マルウェアのハッシュ値など
証拠は削除・改変せずに保全し、復旧と証拠保全の進め方については専門家と調整する。警察への早期相談や情報共有は、ほかの事業者への被害拡大防止や、攻撃手口の解明にもつながるとしている。
警視庁は、最寄りの警察署への相談のほか、警察庁の「通報・相談・情報提供」オンライン窓口も案内している。緊急時には110番通報を利用するよう呼びかけている。
都民向けには個人情報の悪用防止策も案内
警視庁は10月21日、都民向けに「漏えいした個人情報の悪用による更なる被害を防ぐために」と題した資料も公開した。「警察庁推奨アプリ」を直ちにインストールすることや、自宅の防犯性能を高めること、メール内のリンクを安易にクリックしないこと、安全なパスワードを設定して使い回さないことなどを呼びかけている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

急増する不正アクセス、被害に遭ったらどう対応すべき? 「情報漏えい」「ウイルス感染」「システム停止」への対応方法まとめ
10月8日 7:30

経済産業省+警察庁が案内するサイバーセキュリティ対策まとめ
2025年2月13日 7:30

物流代行の関通へのサイバー攻撃、システム障害がEC企業に打撃。個人情報漏えいの可能性、配送遅延、サイト停止など
2024年9月19日 7:00

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00

ランサムウェア攻撃を受けたアスクルが取り組む安全性強化策まとめ。再発防止策、システムの復旧、再構築など
2025年12月15日 9:00

内閣官房国家サイバー統括室が求める「不正アクセスによる漏えい等の事案を踏まえた対応」とは
10月13日 8:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00