花のECサイト「花キューピット」などに不正アクセス、423万件の顧客情報漏えいの可能性。カード情報は流出なし
花キューピットは、ECサイトへの不正アクセスにより、会員情報423万8242件が漏えいした可能性があると発表。漏えいの対象はログインIDや暗号化されたパスワード、メールアドレスで、クレジットカード情報などの決済情報は含まれていないとしている。
7:30
花キューピットは10月28日、「インターネット花キューピット」などのECサイトが不正アクセス攻撃を受け、会員情報423万8242件が漏えいした可能性があると発表した。対象情報は、ログインID、復元できない形式で暗号化されたパスワード、PC用メールアドレス、携帯用メールアドレス。クレジットカード情報などの決済情報は保有しておらず、漏えいは確認されていないとしている。
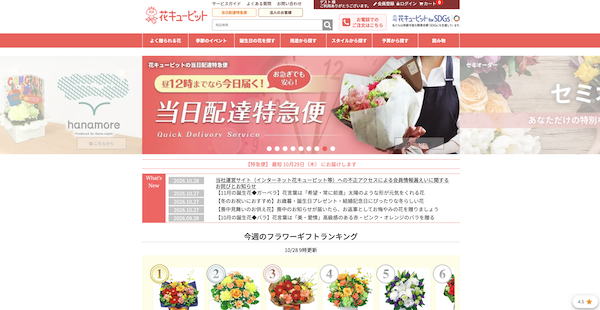
不正アクセスは10月14~15日に発生、会員情報の漏えいを確認
10月14日から15日にかけて第三者による管理システムへの不正アクセスが発生。調査を進めるなかで、10月19日に会員情報の漏えいを確認した。
対象サービスはBtoC向けEC「インターネット花キューピット」と法人向けECの「ビジネス花キューピット」。10月28日から、漏えいの対象となった可能性がある会員に対し、登録メールアドレス宛てに順次連絡を開始している。メールアドレスの変更などにより個別に連絡できない会員には、公開したお知らせをもって案内に代えるとしている。
フィッシングメールなどに注意喚起、パスワード変更を推奨
漏えいしたパスワードについて、元の情報を復元できない形式で暗号化して保存していると説明。また、現時点で今回の事案に起因する情報の二次利用や不正利用などの被害は確認されていないという。
一方、メールアドレスなどが悪用され、フィッシングメールが送られる可能性があるとして、心当たりのない不審な連絡に注意を呼びかけている。メール本文に記載されたURLへのアクセスや添付ファイルの開封、個人情報の入力を避けるよう呼びかけている。あわせて同社が顧客に対し、メールや電話で個人情報やパスワードなどを尋ねることは一切ないとしている。
FAQでは、漏えい対象となった会員への個別通知を行うことに加え、退会済みの会員も対象に含まれる場合があり、連絡をしていると説明。また、万全を期すため、会員にパスワードの変更を推奨。他社サービスでも同じログインIDやパスワードを使い回している場合は、それらの変更も勧めている。なお、今回の事案に伴う金銭的な補償や返金は予定していない。
攻撃経路を遮断し、監視体制を強化
花キューピットは、不正アクセスに利用された攻撃経路をすべて遮断し、ネットワークのアクセス制御や監視体制を強化したと説明。個人情報保護委員会と警察のサイバー犯罪相談窓口にも報告済みで、今後は外部の専門機関と連携しながら原因究明と恒久的な再発防止策を進めるとしている。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

老舗ECプラットフォームのEストアー「ショップサーブ」への不正アクセス、利用店舗7858店で2335万人分の個人情報が漏えい。209万人分はクレカ情報も
10月19日 7:30

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00

家電量販コジマのECサイトにリスト型攻撃で不正アクセス、顧客情報が閲覧された可能性
2019年5月29日 7:00

ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
10月7日 7:30

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00

ユニクロとジーユーのECサイトに不正アクセス、リスト型攻撃で46万件強の顧客情報が閲覧された可能性
2019年5月15日 7:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00