ヤマト運輸「クロネコ代金後払いサービス」への不正アクセス、顧客情報約526万件が流出
ヤマト運輸が「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表し、利用者情報約526万件などが不正に持ち出されたと発表。サービスは10月9日に再開している。
7:00
ヤマト運輸は10月16日、「クロネコ代金後払いサービス」への不正アクセスに関する調査結果を公表し、一部の利用者情報や届け先情報、加盟店情報が不正に持ち出されたと発表した。対象は、利用者情報が約526万件、届け先情報が約5万件、加盟店情報が約4100件。
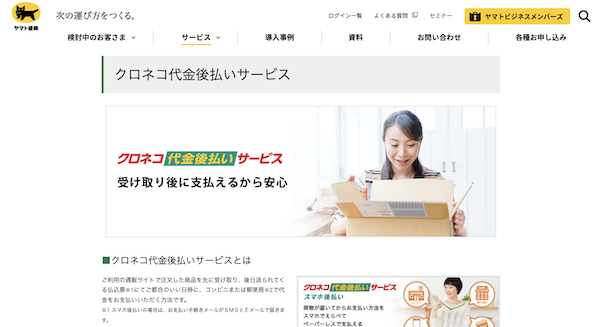
「クロネコ代金後払いサービス」は、通販サイトで注文した商品を先に受け取り、後日届く払込票やスマートフォンへの通知を通じて、コンビニなどで支払う決済サービス。
ヤマト運輸によると、9月28日に「クロネコ代金後払いサービス」への第三者による不正アクセスを確認。9月29日に発生を公表し、その後サービスを一時停止。10月9日13時に「安全に利用できる環境が整った」としてサービスを再開している。
10月16日の発表によると、不正に持ち出されたことが判明したのは以下の情報。
- 「クロネコ代金後払いサービス」を利用した一部の利用者情報
氏名、住所、電話番号、メールアドレス、商品明細、申込番号、受注日、与信番号などの社内管理用情報。対象期間は2018年10月1日から2026年9月28日までで、件数は約526万件。このうち、メールアドレスを含む件数は約49万件。 - 一部の届け先情報
氏名、住所、電話番号、送り状番号。対象期間は2021年2月5日から2026年9月28日までで、件数は約5万件。 - 一部の加盟店情報
加盟店名、加盟店コードなどの社内管理用情報。対象期間は2018年10月1日から2026年9月28日までで、件数は約4100件。
一方で、クレジットカード情報やパスワード情報は含まれていないとしている。また、10月2日時点で漏えいの可能性があるとしていた「請求金額」「債権残高」「社員の氏名」については、調査の結果、不正な持ち出しは確認されなかったという。
対象者には順次個別に連絡する方針で、登録情報の変更などにより個別連絡が難しい場合は、公表をもって通知に代えるとしている。
現時点で本件に関連する情報の不正利用による二次被害は確認されていないという。ただし、不審なメール、SMS、電話に関する問い合わせが寄せられており、心当たりのない連絡に対しては、URLを開いたり添付ファイルを開封したりしないよう注意を呼びかけている。
ヤマト運輸は今回の事態を重く受け止め、すでに実施済みのセキュリティ対策に加え、外部専門機関の助言のもと、今後実施する中長期的な対策を通じて情報セキュリティ体制の強化を推進していくとしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

NTT西日本子会社の個人情報流出問題が通販企業にも影響。山田養蜂場は約400万件、フォーマルクラインは約19万件の流出可能性
2023年10月20日 7:30

ヤマト運輸、「クロネコ代金後払いサービス」へ不正アクセスが発生と発表。サービスを停止
10月2日 9:00

アスクルと千趣会が顧客情報の漏えい被害。配送委託先のクリーンテックスに不正アクセス
2022年7月21日 8:00

「駿河屋」で8月に把握の不正アクセス、カード情報漏えいは約3万件。インシデント発生後の対応+対策+経緯まとめ
2025年12月8日 8:30

ユニクロとジーユーのECサイトに不正アクセス、リスト型攻撃で46万件強の顧客情報が閲覧された可能性
2019年5月15日 7:30

佐川急便「お荷物問い合わせサービス」に不正アクセス、個人情報流出の可能性。荷物の集荷・配達は通常営業
10月5日 8:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00