ビックカメラ、業務委託先が不正アクセス被害でメルマガ受信者1520万件の顧客情報の漏えい確認
ビックカメラグループは、メール配信の委託先であるアララが不正アクセス攻撃を受け、顧客情報1520万件超の漏えいを確認したと発表。対象情報の内訳や各社の対応、アララへの不正アクセスの経緯や流出の影響を受けた企業をまとめた。
7:00
ビックカメラグループは11月2日、メール配信などを委託しているアララのメール配信システムへの不正アクセスにより、ビックカメラ、コジマ、ソフマップの顧客情報の一部が外部に流出した可能性があると発表した。11月6日には調査の進展を受け、漏えいが確認された情報はグループ合計1520万4757件と公た。メールアドレスのほか、氏名、性別、生年月日、ポイントカード番号なども含まれる。11月6日時点で、今回の件に関連する具体的な二次被害は確認されていないとしている。
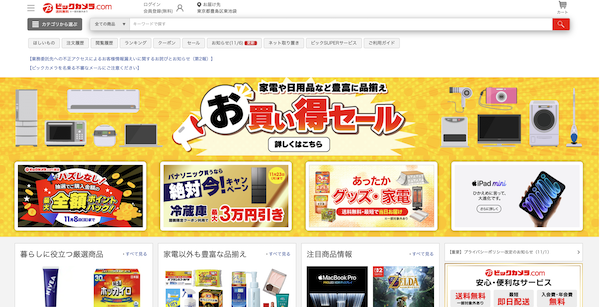
当初、ビックカメラグループは漏えいの可能性がある件数を合計約1490万件と発表していた。対象件数が増えたのは、当初確認できていなかったグループ各社に関するデータや、過去の登録データが新たに確認されたため。各社は対象となる顧客に順次案内する予定で、退会済みの会員やメールマガジンの配信を停止した人も、対象に該当する場合は連絡する。
会社別の漏えい確認件数と対象情報
会社別の漏えい確認件数は、ビックカメラが1421万9117件、コジマが96万688件、ソフマップが2万4895件。ほかに、帰属先を確認中のメールアドレスが57件あり、グループ合計は1520万4757件となった。会社間で重複するメールアドレスは、各社でそれぞれ1件として集計しているため、件数は対象者の実人数とは一致しない。
ビックカメラ
1421万8934件について、メールアドレス、氏名、性別、都道府県コード、生年月日、ポイントカード番号、会員登録日などが漏えい確認の対象となった。また、183件については、注文番号、注文金額、商品名も含まれていた。
対象は、10月29日時点でアララのメール配信システムに情報が保存されていた顧客。現在のメールマガジンの配信設定にかかわらず、ビックカメラ・ドットコム会員やアプリ会員(退会済みを含む)、過去にメールマガジンの配信を希望した顧客の情報が含まれる。加えて、楽天ビックとビックカメラ JRE MALL店の利用者のうち、2026年7月1日以降にメールを受信した顧客の一部も対象となる。
コジマ
漏えい対象は96万688件で、メールアドレスのみ。10月29日時点でアララのメール配信システムに情報が保存されていた顧客が対象となる。現在のメールマガジンの配信設定にかかわらず、過去に配信を希望し、配信対象となった顧客の情報が含まれる場合があるという。
ソフマップ
漏えい対象は2万4895件。このうち2万4854件はメールアドレスのみで、残る41件はメールアドレスに加え、氏名、注文番号、注文金額、商品名、配達日、キャンペーンコード、レビュー用URLが含まれていた。
対象は、自社ECサイト「ソフマップ・ドットコム」「アキバ☆ソフマップ」「リコレ!」や、楽天市場、Yahoo!ショッピングに出店しているソフマップ店舗の利用者のうち、2026年7月1日以降にメールを受信した顧客の一部となる。
なお、各社とも、クレジットカード情報、セキュリティコード、電話番号、住所、各社ECサイトのログインパスワードはアララのシステムで保有しておらず、漏えい対象には含まれないとしている。また、現時点で本件に起因すると考えられる具体的な被害は確認されていない。
対象顧客には各社から案内
ビックカメラグループは、対象情報の項目や顧客ごとの注意事項を各社から案内する。同グループは、対象システムへの顧客情報の連携と利用を停止した。今後、委託先へのセキュリティ監査・評価体制の強化や、契約内容・管理基準の見直し、委託先が取り扱う個人情報の範囲と保管期間の適正化などを進めるとしている。
情報漏えい発覚後の経緯としては、11月2日にアララから連絡を受け、同日、グループ各社のウェブサイトにお詫びとお知らせを掲載。対象システムへの顧客情報の連携と利用を停止した。11月6日に対象となる情報項目および件数を確認、再度の発表となった。
今回の不正アクセスはアララのメール配信システムが対象で、ビックカメラグループ各社のECサイト、アプリ、店舗システム、決済システムへの不正アクセスは確認されていない。各社の店舗、ECサイト、アプリは通常通り利用できるという。
アララへの不正アクセスの経緯
アララは10月28日、メール配信サービス「アララメッセージ」へのサーバーへの不正アクセスを確認し、同日、一部環境を停止した。当初は共用環境から約301万件のメールアドレスが流出したと発表していたが、その後、契約企業のサーバーにも被害が及んでいたことが判明。10月31日にサービスを全面停止した。
11月6日には、別のクラウド環境からの流出も確認したと発表。重複を除くメールアドレス約8133万件が外部に持ち出されたとしている。原因にはWebサーバーの脆弱(ぜいじゃく)性とシステム環境の問題が関係したという。
アララへの不正アクセスに伴う情報流出を公表した主な企業
ビックカメラグループ以外にも、アソビュー、カカクコム、GMOメイクショップ、モスフードサービス、ワークマン、インターネットイニシアティブ(IIJ)、ダスキン、住友不動産、キャメル珈琲、成城石井、松竹マルチプレックスシアターズ、横浜ゴム、サブウェイ、ライフコーポレーションなどが、情報流出または流出の可能性を公表している。対象にはメールアドレスのほか、企業・サービスによっては氏名や会員情報なども含まれる。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

無印良品の公式アプリ「MUJIアプリ」やECサイトに不正アクセス、クレジットカード情報全桁が流出した恐れ
11月6日 7:30

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00

佐川急便「お荷物問い合わせサービス」への不正アクセス、最大約5323万件の個人情報流出の可能性
10月26日 8:30

ヤマト運輸「クロネコ代金後払いサービス」への不正アクセス、顧客情報約526万件が流出
10月19日 7:00

アイリスプラザ、不正アクセス被害でECサイトを停止。会員・非会員の約770万件が漏えいの可能性
7:30

「駿河屋」で8月に把握の不正アクセス、カード情報漏えいは約3万件。インシデント発生後の対応+対策+経緯まとめ
2025年12月8日 8:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00