アイリスプラザ、不正アクセス被害でECサイトを停止。会員・非会員の約770万件が漏えいの可能性
アイリスプラザは不正アクセスを受け、会員・非会員の約770万人分の個人情報が漏えいした可能性があると発表した。公式通販サイトの停止状況や対象情報、外部モール店への影響、今後の対応をまとめました。
7:30
アイリスオーヤマグループでEC事業を展開するアイリスプラザは11月5日、公式通販サイト「アイリスプラザ」への不正アクセスにより、外部クラウドサービスに保管していた個人情報が漏えいした可能性があると発表した。対象データは、会員約580万人分と非会員約190万人分の計約770万人分。実際の漏えい件数や影響人数は調査中としている。
これに伴い、自社ECサイトの運用を一時停止。影響のない「楽天市場」や「Yahoo!ショッピング」、「auPAYマーケット」に出店している店舗は通常通り営業を継続している。
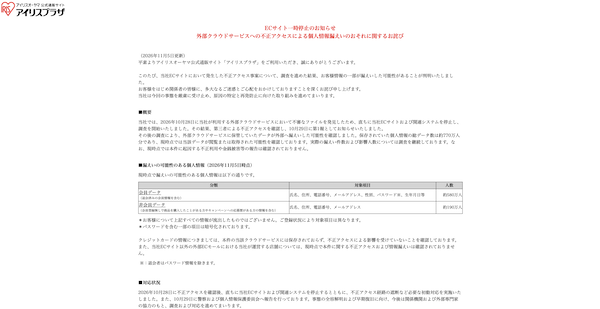
10月28日、利用している外部クラウドサービスで不審なファイルを発見し、ECサイト「アイリスプラザ」と関連システムを停止。その後の調査で第三者による不正アクセスを確認し、10月29日にその旨を公表していた。
会員約580万人、非会員約190万人が対象の可能性
漏えいした可能性があるデータは、会員約580万人分、非会員約190万人分。会員データには、氏名、住所、電話番号、メールアドレス、性別、パスワード、生年月日などが含まれる可能性がある。退会済み会員の情報も対象となるが、退会者のパスワード情報は含まれないという。
非会員データには、会員登録せずに商品を購入した人や、キャンペーンに応募した人の氏名、住所、電話番号、メールアドレスが含まれる可能性がある。
顧客ごとに登録状況が異なるため、すべての対象者について上記の情報が漏えいしたわけではないとしている。また、パスワードを含む一部の項目は暗号化して保管していた。
クレジットカード情報は対象のクラウドサービスに保存されておらず、影響を受けていないことを確認した。11月5日時点で、今回の件に起因する不正利用や金銭的な被害などの報告は確認されていないとしている。
サイトを停止、対象顧客には順次連絡
10月28日に不正アクセスを確認した後、「アイリスプラザ」と関連システムを停止し、不正アクセス経路の遮断などを実施した。10月29日には警察と個人情報保護委員会に報告した。
事態の全容解明と早期復旧に向け、今後は関係機関や外部専門家の協力を得ながら、調査と対応を進めるとしている。情報漏えいの可能性がある顧客への対応を最優先とし、対象となる可能性がある顧客には、調査結果を踏まえてメールなどで順次個別に連絡する。
同社は、他のサービスでも同じパスワードを使用している場合は、念のため変更するよう呼びかけている。また、同社や関係機関を装った不審なメール、SMS、電話、偽サイトなどに注意し、心当たりのない連絡に記載されたリンクへのアクセスや、個人情報、ID、パスワードなどの入力をしないよう求めている。
「アイリスプラザ」の再開時期は未定。原因の特定と再発防止策を講じたうえで、再開時期が決まり次第、告知するという。なお、「楽天市場」や「Yahoo!ショッピング」、「auPAYマーケット」に出店している店舗については、現時点で今回の件に関連する不正アクセスや情報漏えいは確認されていない。
なお「アイリスプラザ」で注文済みの商品は順次出荷準備を進めているが、一部で発送が遅れる可能性があるとしている。対象者には準備が整い次第、メールなどで案内する。キャンセルを希望する場合は問い合わせ窓口への連絡を案内している。キャンセル手続き完了前に商品が発送・配達された場合は、受け取りを拒否するよう呼びかけている。
関連サービスも自社EC停止、新規申し込み停止
今回の件を受け、アイリスプラザが運営するホームファッション専門店「SIMPLE STYLE(シンプル スタイル)」も、万が一の被害拡大を防ぐため、10月28日からサイトを停止している。
また、アイリスグループのアイリステックサービスが運営する家電サブスクリプションサービスや家具・家電の配送設置サービスなども、同日からサイトを停止し、新規申し込みの受け付けを停止している。
両サービスについては、11月5日時点で不正アクセスや情報漏えいは確認されていない。再開時期については、決まり次第、告知するとしている。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ファンケルとアテニアのECサイトに不正アクセス、個人情報が漏えい。クレジットカードの流出はなし
10月20日 8:30

ビックカメラ、業務委託先が不正アクセス被害でメルマガ受信者1520万件の顧客情報の漏えい確認
7:00

老舗ECプラットフォームのEストアー「ショップサーブ」への不正アクセス、利用店舗7858店で2335万人分の個人情報が漏えい。209万人分はクレカ情報も
10月19日 7:30

カーテンのECサイトに不正アクセス、カード情報約1万件が漏えいした可能性
1月28日 9:00

花のECサイト「花キューピット」などに不正アクセス、423万件の顧客情報漏えいの可能性。カード情報は流出なし
10月29日 7:30

メニコン子会社の会員専用サイトでカード情報3412件が流出の可能性
2018年5月18日 11:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00