無印良品の公式アプリ「MUJIアプリ」やECサイトに不正アクセス、クレジットカード情報全桁が流出した恐れ
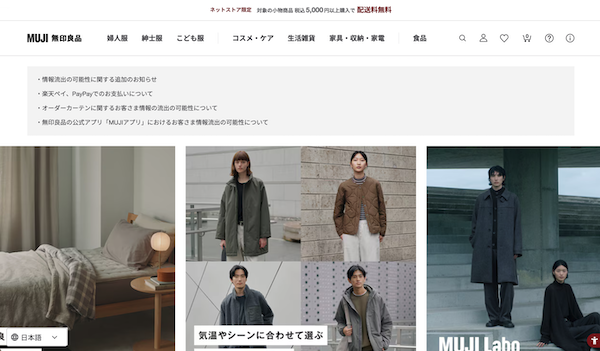
良品計画は、無印良品の公式アプリやネットストアで顧客情報が外部からアクセスされた可能性があると発表。11月4日時点で、情報の流出や悪用による被害は確認されていない。
7:30
良品計画は11月4日、無印良品の公式アプリ「MUJIアプリ」やECサイト「無印良品ネットストア」などが不正アクセスを受け、クレジットカード番号全桁やMUJI Card ID、生年月日情報が漏えいした可能性があると発表した。カード情報の対象は約109万件で、このうち現時点で有効なカードは約34万5000件としている。
最大約2726万件、ネットストア会員も対象
良品計画は10月30日に情報漏えいのおそれについて公表。MUJIアプリ利用者のメールアドレス、生年月日、性別など最大約2726万件が外部に流出した可能性があるとしていた。その時点では、クレジットカード情報や氏名、住所、電話番号などは含まれないとしていた。
その後、11月4日の発表で、漏えいの可能性がある対象に「無印良品ネットストア」の会員も含まれること、クレジットカード情報なども流出した可能性があると判明した。アプリを利用していないネットストア会員も対象となる。また、最大約2726万件のうち約52万件については、メールアドレス、生年月日、性別、会員IDに加え、氏名、住所、電話番号も含まれる可能性があるとしている。
MUJI Card会員約109万件でカード番号全桁が対象
今回明らかになった、漏えいした可能性のあるクレジットカード情報の対象と項目は次の通り。
- MUJI Card会員:約109万件
2021年7月以前に入会した会員が対象。カード番号全桁、MUJI Card ID、生年月日が含まれる可能性がある。 - MUJIアプリまたは無印良品ネットストアにカード情報を登録した利用者:約120件
カード番号の先頭6桁と下2桁、カード名義が含まれる可能性がある。
MUJI Card会員は約109万件のうち、現時点で有効なカードは約34万5000件で、残りは失効・解約済みのカード。カード名義、有効期限、セキュリティコードは含まれていないという。
また、社内システム上、現時点で有効なカード約34万5000件のうち約16万8000件については、メールアドレス、生年月日、性別、会員IDとカード情報を閲覧できる状態だった。この約16万8000件のうち約2万5000件については、さらに氏名、住所、電話番号も閲覧可能な状態だったという。
一方、MUJIアプリまたは「無印良品ネットストア」にカード情報を登録した利用者については、カード番号の先頭6桁と下2桁、カード名義が含まれる可能性がある。有効期限とセキュリティコードは含まれていないとしている。社内システム上、メールアドレス、生年月日、性別、会員ID、氏名、住所、電話番号とカード情報を閲覧できる状態だったという。
10月30日の第一報後、調査で対象範囲が拡大
良品計画は10月30日、外部からの不正アクセスを検知し、対象箇所へのアクセス遮断と修正を実施したと発表した。その後の調査で、対象にネットストア会員が含まれることや、一部の顧客について氏名、住所、電話番号、クレジットカード情報も外部からアクセスされた可能性が判明した。
さらに、2021年7月以前は、MUJI Card会員向けの独自特典の付与に必要な情報として、カード番号、MUJI Card ID、生年月日を取得しており、これらの情報が社内システムに残っていたことも確認したという。
良品計画は、不正アクセスを遮断し、影響範囲の調査と監視を続けている。11月4日時点で、ダークウェブなどへの情報流出や、情報を悪用した被害は確認されていない。対象者にはメールまたは郵送で個別に連絡する方針。連絡先を把握していないMUJI Card会員には、カード発行会社のクレディセゾンから連絡する。
対象者に対し、クレジットカードの利用明細を確認し、身に覚えのない利用があればクレディセゾンに問い合わせるよう呼びかけている。また、良品計画やカード会社を装った不審なメールや電話にも注意を促している。良品計画がメールや電話でクレジットカード情報を尋ねることはないとしている。
クレディセゾンによると、良品計画のシステムに第三者による不正アクセスが発生したのは10月29日の午前1時ごろ。またMUJI Cardのカード番号についても、第三者による不正アクセスの対象となった可能性があることを良品計画がクレディセゾンに報告したのは11月2日だったという。
なお良品計画では別途11月2日、オーダーカーテン業務の委託先が利用するサーバーへの不正アクセスにより、2018年4月10日から2022年1月25日までの注文者の氏名、住所、電話番号、注文情報、配送先住所など、重複を含む約1万9933件が外部に流出した可能性があることも発表している。クレジットカード情報とメールアドレスは含まれていないとしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ホットマンのECサイトで6万件超の個人情報が流出、外部からの不正アクセスが原因
2014年7月7日 18:19

「無印良品」の良品計画、停止していた「無印良品ネットストア」の全商品の受注+出荷業務を再開
2025年12月19日 8:30

JR九州のECサイトでカード情報など7996件漏えいの可能性、セキュリティコードも流出
2019年4月16日 9:00

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00
顧客情報約20万件がザ・キッスのECサイトで流出か。ハッキング示唆するメールも届く
2016年4月12日 7:00

カーテンのECサイトに不正アクセス、カード情報約1万件が漏えいした可能性
1月28日 9:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00