ファンケルとアテニアのECサイトに不正アクセス、個人情報が漏えい。クレジットカードの流出はなし
ファンケルとアテニアは、両社のECサイトへの不正アクセスにより会員情報の一部が漏えいしたと発表。対象は延べ83万4947件で、クレジットカードなどの決済情報は含まれていないとしている。
8:30
ファンケルとアテニアは10月16日、両社のECサイトが第三者による不正アクセスを受け、会員情報の一部が外部に漏えいしたと発表した。漏えいした情報は、ファンケルが39万3785件で36万8184人分、アテニアが44万1162件で41万7312人分。両社合計で延べ83万4947件、計78万5496人分の会員情報が対象となった。現時点で、今回の件に起因すると考えられる不正利用や二次被害は確認されていないとしている。
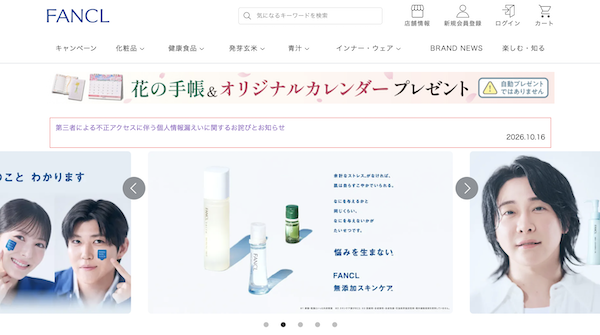
両社によると、10月15日に実施した内部調査で、10月3日から10日までの間に両社のECサイトが不正アクセスを受けていたことが判明。同日、緊急対策本部を設置して調査と対応を進めた結果、会員情報の一部が外部に漏えいしたことを確認した。被害拡大を防ぐため、原因となった機能を特定して停止したという。
漏えいした情報には、メールアドレス、氏名、住所、電話番号、生年月日、性別、お客様番号のほか、サブメールアドレスとそのパスワード(ハッシュ化されたもの)、本人認証質問項目、ポイント情報、会員ステージ情報、メールマガジン配信希望の有無、店舗での購入有無などの会員登録情報が含まれる。
一部会員が設定していた2次パスワードも漏えい対象に含まれる一方、メインパスワードは対象外。クレジットカード情報などの決済情報も漏えいしていないとしている。
現時点では、漏えいした情報が不特定多数に公開された事実や、不正利用された事実、顧客からの申し出は確認されていない。また、今回の件以外の不正アクセスやマルウェア感染も確認されておらず、事業活動やサービスへの影響もないという。
両社は10月16日、個人情報保護委員会への報告と警察への相談を行った。サイバー攻撃の詳細については、被害拡大防止の観点から開示を差し控えるとしている。
顧客に対しては、不審なメールやSMS、電話などに注意し、心当たりのないリンクや添付ファイルを開かないよう呼びかけている。また、両社からパスワードやクレジットカード情報などを尋ねることはないとして、定期的なパスワードの更新も求めている。対象となる顧客には、登録済みのメールアドレス宛てに順次個別連絡する。
両社は10月17日、今回の件に関する問い合わせに対応する専用ダイヤルを開設した。ファンケルは、信頼回復に向けて全社をあげて再発防止に取り組むとしている。今後、新たに公表すべき事実が判明した場合には、速やかに知らせるという。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00

ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
10月7日 7:30

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00

ディノス・セシールの通販サイトで不正受注被害、外部漏えいの情報を第三者が悪用
2015年7月17日 6:00

ライトオンのECサイトに不正アクセス。氏名、メールアドレスなど個人情報24万件が流出
2021年11月5日 7:00

老舗ECプラットフォームのEストアー「ショップサーブ」への不正アクセス、利用店舗7858店で2335万人分の個人情報が漏えい。209万人分はクレカ情報も
10月19日 7:30
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00