顧客情報漏えいが相次ぐ最中にECサイトへパスワードリスト攻撃。良品計画、BookLiveで不正ログインの被害
ECサイトへのパスワードリスト攻撃が相次いでいる。良品計画の「無印良品ネットストア」で約27万件のアカウントに不正ログインが行われた可能性があり、BookLiveでも6127アカウントで不正ログインを確認した。
7:30
各業界で顧客情報の漏えいが相次ぐ中、ECサイトへのパスワードリスト攻撃による不正ログインも次々と明らかになっている。
良品計画とBookLiveは、外部で入手されたとみられるメールアドレスとパスワードの組み合わせを使った不正ログインについて、それぞれ発表した。良品計画の「無印良品ネットストア」では約27万件のアカウントで購入履歴やポイントにアクセスされた可能性がある。電子書籍ストア「ブックライブ」では、6127アカウントで不正とみられるログインを確認した。
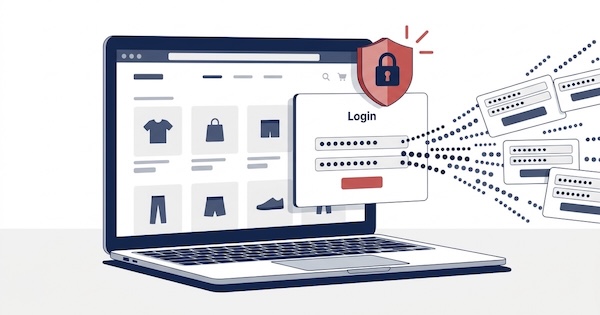
「パスワードリスト攻撃(リスト型攻撃)」とは、他のサービスなどから流出したID・パスワードの組み合わせを使い、別のサービスへのログインを試みる手口。同じ認証情報を複数のサービスで使い回している利用者がいることを悪用するもの。
良品計画、約27万件で購入履歴やポイントにアクセスされた可能性
良品計画は11月9日、「無印良品ネットストア」で、第三者が外部で不正に入手した可能性のあるパスワードなどを使った多数のログイン試行が行われ、本人以外による不正ログインが発生した可能性があると公表した。この不正ログインにより、約27万件のアカウントで購入履歴やポイントにアクセスされた可能性があるという。
良品計画は10月30日に「MUJIアプリ」への不正アクセスについて公表しているが、今回のリスト型攻撃による不正ログインは別の事案。また、11月6日から一時停止していたネットストアの再開も延期した。再開時には、利用者全員にパスワードの再設定を求める方向で準備している。
なお、良品計画は同じ発表で、10月30日に公表した不正アクセスに関する追加情報も明らかにした。無印良品の店舗とネットストアで、2020年1月2日から2025年2月10日までに代金引換配送の受取先となった顧客情報の一部について、外部からアクセスされた可能性があるという。対象は配送先の氏名と郵便番号で、約44万件としている。
いずれの事案も対象者には11月10日から、メールまたは郵送で個別に連絡を開始した。複数のサービスで同じパスワードを使用している場合は、ネットストアの再開後、他社サービスとは異なるパスワードを設定するよう呼びかけている。
ネットストアの再開時期については、必要な対策と確認を行ったうえで、改めて知らせるとしている。
BookLive、6127アカウントで不正ログインを確認
BookLiveは11月12日、電子書籍ストア「ブックライブ」の利用者アカウントで、外部で入手されたとみられるメールアドレスとパスワードを使った不正ログインを確認したと発表した。不正ログインは11月10日午前6時ごろから午後0時15分まで発生し、6127アカウントで不正とみられるログインがあった。
不正ログインにより、「MyページTOP」と「My本棚」の1ページ目が閲覧された可能性がある。一方、クレジットカード情報の閲覧や、BookLiveのサーバー・データベースへの侵入、会員データの一括流出は確認されていないとしている。また、現時点で同社からメールアドレスやパスワードなどの認証情報、個人情報が漏えいした事実も確認されていない。
BookLiveは11月10日午後0時15分に新規ログインを停止し、不正とみられるログインがあったアカウントを強制ログアウトした。その後、メールアドレスでログインする際に、パスワードに加えて、メールで届く認証コードの入力を必須とする二要素認証を導入。同日午後8時に新規ログインを再開した。不正ログインの可能性がある利用者には、個別にメールで連絡している。
BookLiveは利用者に対し、他のサービスと同じパスワードや推測されやすいパスワードの使用を避け、適切に管理するよう呼びかけている。また、BookLiveを装った不審なメールやSMS、電話にも注意を促している。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ECサイトへのパスワードリスト攻撃が増えている? 事業者がとるべき対策は?
2020年1月16日 10:00
「カメラのキタムラ」にリスト型攻撃で不正アクセス、個人情報が閲覧された可能性
2020年6月17日 10:00

家電量販コジマのECサイトにリスト型攻撃で不正アクセス、顧客情報が閲覧された可能性
2019年5月29日 7:00

「ニトリアプリ」に不正アクセス、リスト型攻撃で約13万件強の顧客情報が閲覧された可能性
2022年9月22日 10:00

ユニクロとジーユーのECサイトに不正アクセス、リスト型攻撃で46万件強の顧客情報が閲覧された可能性
2019年5月15日 7:30

無印良品の公式アプリ「MUJIアプリ」やECサイトに不正アクセス、クレジットカード情報全桁が流出した恐れ
11月6日 7:30
筆者の人気記事

ヤマト運輸が電話での問い合わせ窓口・受付方法を変更、フリーダイヤルは「集荷・再配達」の専用、「その他のお問い合わせ」はナビダイヤルのみに
5月26日 10:00

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

Amazonのパスワードレス認証「パスキー」利用者が5億人を突破。パスワード入力比で6倍高速なサインインと高度なセキュリティを実現
10月29日 8:30

ジャパネット、ツインバードへのTOBを取り下げ。髙田旭人社長の「当社見解のお知らせ」で記した公開買付の経緯、買収への思いとは
9月3日 8:30

上野マルイ「大人のおもちゃ市場が加速」「上野エリアにおける新たなエンターテインメント消費の可能性」。その理由は?
7月27日 8:30