ロート製薬、委託先の電話システム経由で不正アクセス。顧客情報最大約280万件流出、通話音声からクレカ情報も
ロート製薬は、委託先の電話システムを経由した不正アクセスにより、顧客情報約280万人分が漏えいしたと発表。漏えいした通話音声にはクレジットカード情報が含まれる。
7:30
ロート製薬は11月6日、通信販売の顧客対応で利用する電話システムと顧客管理システムへの不正アクセスにより、顧客情報が漏えいしたと発表した。
顧客管理システムに保存していた顧客情報は279万7545人。電話システムに保存した通話音声データも不正に取得され、そのうち9715人分にはクレジットカード番号と有効期限が含まれていた。カードのセキュリティコードやパスワードなどの認証情報は、今回取得された情報に含まれていないとしている。ロート製薬は9月に、不正アクセスの発生を公表していた。
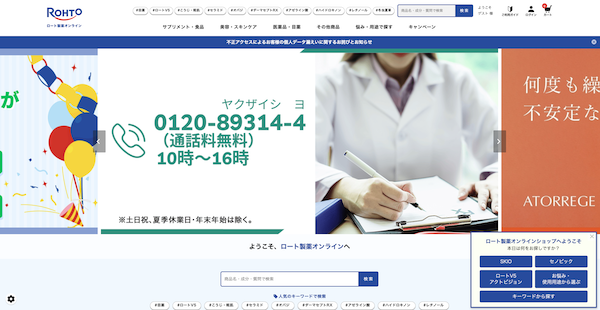
ロート製薬は9月10日、通信販売で利用する電話システムのサービス事業者から、不審なアクセスがあったとの報告を受けた。関係するアカウントの利用停止やパスワード変更など、被害拡大を防ぐ措置を講じ、外部の専門機関と調査を開始。その後の調査で、第三者が電話システムのアカウント情報を不正に利用して同システムにアクセスし、さらに電話システムを経由して顧客管理システムの情報を取得したことが判明した。
9月11日に不正アクセスを受けた可能性があることを公表し、同15日に通話音声など顧客情報の漏えいの可能性について公表。今回、漏えいした情報の内容や件数などを発表した。
顧客管理システムから不正に取得された情報は、氏名、住所、電話番号。対象となった279万7545人のうち、漏えいした情報の種類は顧客によって異なる。また、電話システムからは、商品に関する問い合わせや注文内容など、通信販売に関する通話音声データが不正に取得された。
通話音声データの対象期間は、2025年9月10日から同年11月16日まで、同年12月9日から2026年3月22日まで、2026年8月21日から同年9月5日までの3期間。このうち9715人分の通話音声には、クレジットカード番号と有効期限が含まれていた。
ロート製薬は、電話でセキュリティコードやパスワードなどの認証情報を聞き取っておらず、取得・保存もしていない。そのため、これらの情報は不正取得されたデータに含まれていないとしている。
漏えい対象となる顧客に対し、郵送やメールなどで個別に連絡。9月14日に所轄警察署へ被害を申告し、9月15日には個人情報保護委員会へ報告した。また、電話システムに関する外部専門機関の調査は10月16日に完了したという。
今回の事案による不正利用などの二次被害は確認されていないとしている。ロート製薬は、クレジットカード情報が漏えいした対象者に対し、2026年9月以降の利用明細を確認し、身に覚えのない請求があればカード会社へ連絡するよう呼びかけている。
また、事案に便乗したなりすましメールやフィッシング詐欺の可能性があるとして、不審な電話、メール、SMSなどで個人情報や暗証番号、パスワードの入力・提供を求められても応じないよう注意を促している。メールなどに記載されたURLへのアクセスや、添付ファイルの開封も控えるよう呼びかけている。
不正アクセスの原因については、アカウント情報が不正利用された経緯など、侵入に至った詳細を公表していない。
ロート製薬は「今回の事態を厳粛に受け止め、再発防止のための対策を講じる」と説明。再発防止に向けては、関係するアカウントのパスワードを一斉に変更したほか、電話口でクレジットカード番号を聞き取る運用を停止し、書面による支払い手続きに切り替えた。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事
【編集部から重要なお知らせ】「Peatix」経由で「ネッ担オフ会」へ参加した方へご確認のお願い
2020年11月18日 12:08

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00

ローソンにも不正アクセス、アカウントサービス「ローソンID」「ローソンアプリ予約」で一部個人情報が漏えい
10月9日 8:30

ECサイトへのパスワードリスト攻撃が増えている? 事業者がとるべき対策は?
2020年1月16日 10:00

ジョイフル本田のECサイトに不正アクセス、セキュリティコード含むカード情報約4000件が漏えいの可能性
2024年5月24日 7:00

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00
筆者の人気記事

ヤマト運輸が電話での問い合わせ窓口・受付方法を変更、フリーダイヤルは「集荷・再配達」の専用、「その他のお問い合わせ」はナビダイヤルのみに
5月26日 10:00

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

Amazonのパスワードレス認証「パスキー」利用者が5億人を突破。パスワード入力比で6倍高速なサインインと高度なセキュリティを実現
10月29日 8:30

ジャパネット、ツインバードへのTOBを取り下げ。髙田旭人社長の「当社見解のお知らせ」で記した公開買付の経緯、買収への思いとは
9月3日 8:30

上野マルイ「大人のおもちゃ市場が加速」「上野エリアにおける新たなエンターテインメント消費の可能性」。その理由は?
7月27日 8:30