国家サイバー統括室、産業用冷凍・冷蔵設備へのサイバー攻撃に関して注意喚起
産業用冷凍・冷蔵設備へのサイバー攻撃で、欧州では食品や医薬品の大量廃棄、営業停止が発生している。国家サイバー統括室が示した被害のリスクと、事業者に求められる対策を解説する。
7:00
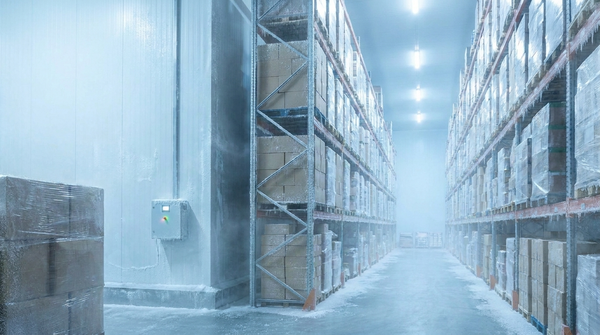
内閣官房の国家サイバー統括室は11月9日、産業用冷凍・冷蔵設備へのサイバー攻撃に関する注意喚起を発出した。食品・小売、物流倉庫、医療・公衆衛生施設などで使われる冷凍・冷蔵設備がサイバー攻撃を受けると、保管品の廃棄や営業停止に加え、設備の損壊、火災、冷媒漏えいなどにつながる恐れがあるとしている。
欧州では約700店舗のスーパーで実害
国家サイバー統括室によると、欧州では約700店舗のスーパーマーケットや血液製剤の保管施設などで、遠隔監視システムが不正操作される事案が発生。冷却の停止や除霜ヒーターの連続稼働によって庫内温度が急上昇し、大量の食品・医薬品の廃棄や営業停止に至ったという。
この事例の特長は、設備が本来備えている運転機能を遠隔操作で悪用し、商品腐敗や設備損壊といった物理的な被害を直接引き起こした点にある。国家サイバー統括室は、インターネットに直接接続された機器や、外部保守用回線で初期パスワードが変更されていない状態、委託先の管理不備などを突いた無差別探索・侵入が原因と見ている。
また、欧米のサイバーセキュリティ機関も、OT(制御技術)やサプライチェーンに関わる重大なリスクとして警告を発出しているという。
商品廃棄や営業停止、火災・冷媒漏えいなどのリスク
産業用冷凍・冷蔵設備が攻撃を受けた場合、食品や温度管理が必要な医薬品の大量廃棄、店舗や物流拠点の営業停止につながる可能性がある。設備面では、コンプレッサーの焼損やヒーターの過熱による火災、二酸化炭素などの冷媒漏えいといった事故も想定される。
さらに、管理画面の温度表示や警報が偽装されると、異常の発見が遅れ、被害が拡大する恐れがある。侵入された制御機器を踏み台に、店舗や拠点内のPOSや業務システムなどへ攻撃が広がるリスクも指摘している。
食の安全基準や医療用保冷基準を逸脱した場合、企業の信用低下や規制当局からの是正指導につながる可能性もあるとしている。
外部接続の確認やネットワーク分離を推奨
国家サイバー統括室は事業者に対し、自組織だけでなく、委託先企業が管理・運用する設備も含めて、速やかに対策を実施するよう推奨している。
冷凍・冷蔵コントローラや集中監視システムが、外部から直接アクセスできる状態になっていないかを確認し、不要な外部接続を制限。外部接続が必要な場合は、多要素認証を導入し、VPNを用いた閉域接続へ移行することを対策としてあげている。また、店舗や拠点の業務用PCなどが接続するネットワークと、冷凍・冷蔵設備のネットワークを分離するよう呼びかけた。
機器の購入時や施工時に設定された工場出荷時のパスワードは直ちに変更し、不要な管理者アカウントや保守用アクセスは停止。セキュリティ更新が提供されているかを確認し、適用することも推奨している。
万が一、不正操作された場合に備え、コントローラには許容範囲を超える異常な温度設定ができないよう、物理的または論理的な「安全リミット」を設けることを列挙。たとえば、50℃への過熱などを防ぐため、上限温度を制限する方法を示している。
設備工事業者やビル管理会社などの外部委託先については、遠隔保守回線の接続方法、パスワード管理、セキュリティ更新の適用責任を確認し、安全管理基準が守られているかを点検するよう求めている。
また、監視画面が偽装された場合に備え、コントローラとは独立した温度センサーを設置するなど、多重監視体制を整えることも対策の一つとして挙げた。夜間・休日を含め、温度異常が発生した際に現場と責任者へ速やかに連絡が届く体制を整えるよう呼びかけている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

国家サイバー統括室、個人情報の漏えいなどにつながる不正アクセスへの対策を呼びかけ
11月10日 7:30

内閣官房国家サイバー統括室が求める「不正アクセスによる漏えい等の事案を踏まえた対応」とは
10月13日 8:30

高市政権「サイバーセキュリティ緊急対策パッケージ」を策定、予備費から100億円
11月10日 8:30

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00

不正アクセスによる情報漏えいの事案増、経産省が注意喚起・情報提供の協力依頼
10月13日 9:30

高市総理が相次ぐサイバー攻撃で関係閣僚に指示、「IPAや警察の相談対応を充実し、どこに相談しても必要なサポートを得られる体制を」
10月28日 7:00
筆者の人気記事

ヤマト運輸が電話での問い合わせ窓口・受付方法を変更、フリーダイヤルは「集荷・再配達」の専用、「その他のお問い合わせ」はナビダイヤルのみに
5月26日 10:00

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

Amazonのパスワードレス認証「パスキー」利用者が5億人を突破。パスワード入力比で6倍高速なサインインと高度なセキュリティを実現
10月29日 8:30

ジャパネット、ツインバードへのTOBを取り下げ。髙田旭人社長の「当社見解のお知らせ」で記した公開買付の経緯、買収への思いとは
9月3日 8:30

上野マルイ「大人のおもちゃ市場が加速」「上野エリアにおける新たなエンターテインメント消費の可能性」。その理由は?
7月27日 8:30