ニトリ、外部からの不正アクセスで最大3762万件が流出した可能性
ニトリホールディングスは、システムへの不正アクセスにより、最大3762万件の個人情報が外部に流出した可能性があると発表。ログインパスワードとクレジットカード情報は対象外としており、原因や影響範囲を調査している。
7:00
ニトリホールディングスは11月9日、管理するシステムが不正アクセス攻撃を受け、最大3762万件の個人情報が外部に流出した可能性があると発表した。対象となる可能性があるのは、ニトリグループの個人会員や商品購入者、法人会員の情報のほか、公式ECサイト「ニトリネット」やECモールのニトリ公式ショップを通じて商品を注文した顧客の情報。ログインパスワードとクレジットカード情報は含まれていないとしている。
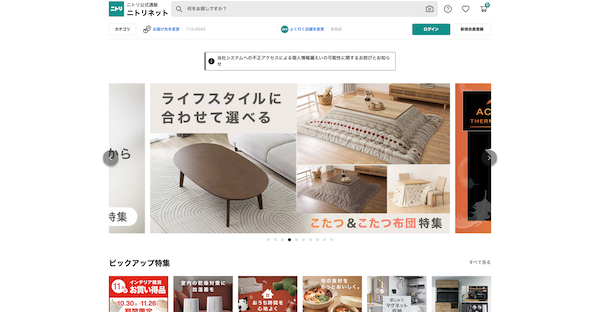
ニトリは11月6日、システムへの第三者による不正アクセスを確認し、直ちにアクセスを遮断した。外部専門機関と連携して原因や侵入経路、影響範囲の調査を開始。その後のログ解析などで、11月6日より前にも第三者によるアクセスがあった可能性を確認した。10月中旬から下旬にかけてのアクセスについても、引き続き詳しく調べている。
個人・法人会員情報や注文情報が対象の可能性
外部に流出した可能性がある情報は、個人会員やニトリグループで商品を購入した顧客については、会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別など。
法人会員については、会員番号、会社名、部署名、代表者氏名、会社の住所・電話番号のほか、担当者の氏名、メールアドレス、電話番号が対象となる可能性がある。
また、「ニトリネット」やECモールに出店するニトリ公式ショップを通じて商品を注文した顧客の注文情報も含まれる。流出した可能性がある情報の組み合わせは、顧客ごとに異なるという。
最大3762万件という件数は、現時点の調査結果に基づくもの。ニトリはログ解析とデータ照合を続けており、今後の調査によって件数が変わる可能性があるとしている。
アクセス遮断と監視強化を実施、調査は継続
ニトリは、攻撃者からのアクセスを遮断し、脆弱(ぜいじゃく)性への対応を実施したほか、監視体制の強化を完了したと説明。現在も外部専門機関と連携し、原因や侵入経路、影響範囲に加え、二次被害の有無を調査している。対象となる顧客には、メールまたは郵送で順次連絡する。
ニトリは、流出した可能性のある個人情報が、なりすましメールやフィッシング詐欺、不審な電話などに悪用される恐れがあるとして、顧客に注意を呼びかけている。ニトリや配送事業者、ECモールなどを装った連絡に注意し、身に覚えのないリンクや添付ファイルを開かないよう案内している。
また、ニトリからメールや電話でパスワード、クレジットカード番号、暗証番号などを尋ねることはないとしている。
今回の件については、個人情報保護委員会や警察などの関係機関への報告・相談を進めている。ニトリは、調査結果を踏まえてアクセス制御、認証・権限管理、監視体制などを見直し、再発防止策を実施するとしている。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
10月7日 7:30

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00

老舗ECプラットフォームのEストアー「ショップサーブ」への不正アクセス、利用店舗7858店で2335万人分の個人情報が漏えい。209万人分はクレカ情報も
10月19日 7:30

無印良品の公式アプリ「MUJIアプリ」やECサイトに不正アクセス、クレジットカード情報全桁が流出した恐れ
11月6日 7:30

アスクルのランサムウェア攻撃、被害を受けた原因は? 攻撃手法は? 被害範囲と影響は? 影響調査の結果まとめ
2025年12月15日 8:30

JR九州のECサイトでカード情報など7996件漏えいの可能性、セキュリティコードも流出
2019年4月16日 9:00
筆者の人気記事

ヤマト運輸が電話での問い合わせ窓口・受付方法を変更、フリーダイヤルは「集荷・再配達」の専用、「その他のお問い合わせ」はナビダイヤルのみに
5月26日 10:00

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

Amazonのパスワードレス認証「パスキー」利用者が5億人を突破。パスワード入力比で6倍高速なサインインと高度なセキュリティを実現
10月29日 8:30

ジャパネット、ツインバードへのTOBを取り下げ。髙田旭人社長の「当社見解のお知らせ」で記した公開買付の経緯、買収への思いとは
9月3日 8:30

上野マルイ「大人のおもちゃ市場が加速」「上野エリアにおける新たなエンターテインメント消費の可能性」。その理由は?
7月27日 8:30