ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
ミスターマックス・ホールディングスは、「MrMaxアプリ」とオンラインストアのサーバーが不正アクセスを受け、会員情報の一部が流出したと公表。対象は最大173万5154人。クレジットカード情報やパスワードの流出はしていない。
7:30
ミスターマックス・ホールディングスは10月6日、グループ会社でディスカウントストアを展開するミスターマックスが運営する「MrMaxアプリ」とECサイトのサーバーが第三者による不正アクセスを受け、会員情報の一部が外部に流出したと発表した。対象は、2026年10月3日時点で会員登録していた最大173万5154人。
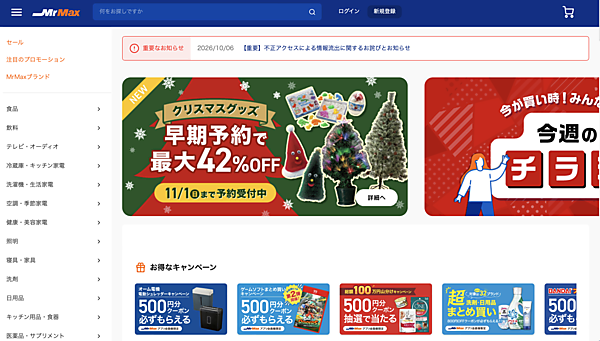
ミスターマックス・ホールディングスによると、10月3日夕方にサーバーへの不審なアクセスを確認。サービスを一時停止し、同日中に外部からのアクセスを遮断した。その後の調査で、第三者がサービスを構成するソフトウェアの機能を不正利用してサーバーに侵入し、会員情報の一部が流出したことが判明したという。
流出した可能性がある情報は、会員ID、氏名、メールアドレス、電話番号。対象となる情報は、会員ごとの登録状況によって異なるとしている。一方、住所、生年月日、クレジットカード情報、パスワード、購入履歴については、流出していないことを確認しているという。対象となる顧客には、メールで個別に連絡する。
現時点で、流出した情報を悪用した被害は確認されていない。ただ、同社は今後、流出した情報を悪用した「なりすましメール」や「フィッシングメール」が送られる可能性があるとして注意を呼びかけている。不審なメールや添付ファイルは開封せず削除することに加え、ミスターマックスや関係者を名乗る不審なメール、SMS、電話、郵便物にも注意するよう求めている。なお、ミスターマックスが顧客にパスワードやクレジットカード番号を尋ねることはないとしている。
個人情報保護委員会への報告と警察への相談を進めているほか、不正アクセスの経路を遮断する対策を実施済みという。現在は外部専門機関の協力を得て詳細な調査を進めると同時に、監視体制を強化している。
調査結果を踏まえてシステムの安全対策を強化し、再発防止に取り組む方針。新たに公表すべき事実が判明した場合は、速やかに知らせるとしている。
なお、業績への影響については精査中で、今後、重大な影響が認められた場合には開示するとしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

老舗ECプラットフォームのEストアー「ショップサーブ」に不正アクセス、885万件の個人情報が漏えい。店舗関連情報も流出
8月5日 7:00

「駿河屋」で8月に把握の不正アクセス、カード情報漏えいは約3万件。インシデント発生後の対応+対策+経緯まとめ
2025年12月8日 8:30

カーテンのECサイトに不正アクセス、カード情報約1万件が漏えいした可能性
1月28日 9:00

ディノス・セシールの通販サイトで不正受注被害、外部漏えいの情報を第三者が悪用
2015年7月17日 6:00
JINSオンラインショップに再び不正アクセス、個人情報118万件が閲覧可能状態に
2017年3月27日 6:00

トレジャー・ファクトリー子会社のECサイトに不正アクセス、個人情報が漏えい
9月1日 9:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00