AIを活用したサイバー攻撃が急増。「3Dセキュア2.0」導入義務化後、不正の発生件数「増加した」が32%、手口は「クレジットカードのなりすまし利用」が最多
DGビジネステクノロジーが「ECサイトにおけるセキュリティ対策に関する調査」を実施。AIを活用したサイバー攻撃への警戒と防御策が叫ばれる中、EC事業者はこれと並行して「決済やアカウントを狙った身近な不正利用対策」にも継続して取り組む必要があるとしている。
10月23日 10:00
DGビジネステクノロジーが実施した「ECサイトにおけるセキュリティ対策に関する調査」によると、「3Dセキュア2.0」の原則義務化以降における不正発生件数について、32.7%が「増加した」と回答した。最も多かった手口は「クレジットカードのなりすまし利用」だった。
調査対象は、ECサイトの運営に携わる20~50代の男女330人。調査期間は2026年8月21~23日。
「3Dセキュア2.0」義務化後、不正件数「増加」が32.7%
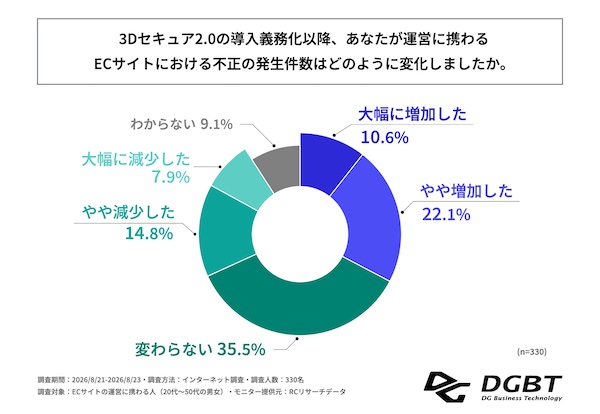
「3Dセキュア2.0」の原則義務化以降における不正発生件数の変化について、「大幅に増加した」が10.6%、「やや増加した」が22.1%、「変わらない」が35.5%で、合計68.2%が不正の減少を実感できていないことがわかった。
「大幅に増加した」(10.6%)と「やや増加した」(22.1%)の合計32.7%が、「減少した」(大幅・ややの合計22.7%)を10.0ポイント上回った。
不正手口、最多は「クレジットカードのなりすまし利用」
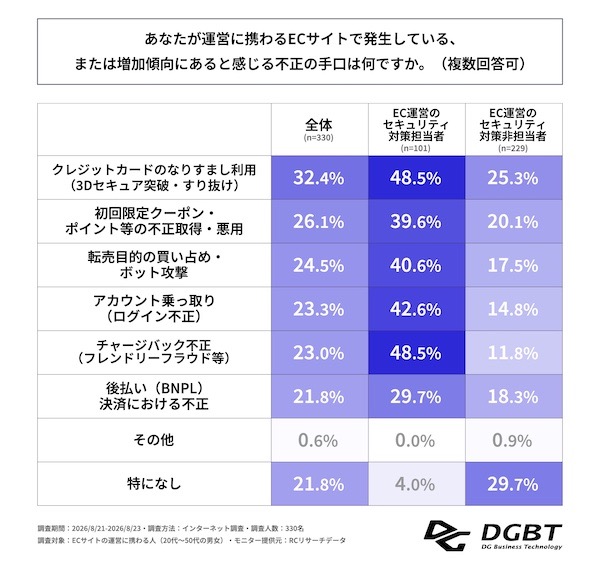
発生・増加傾向にある不正の手口は、最多が「クレジットカードのなりすまし利用(3Dセキュアの突破・すり抜け)」で32.4%、続いて「初回限定クーポン・ポイントなどの不正取得・悪用」が26.1%、「転売目的の買い占め・ボット攻撃」が24.5%だった。
セキュリティ対策の担当有無別に見ると、EC運営のセキュリティ対策担当者では、「3Dセキュア突破・すり抜け」と「チャージバック不正(フレンドリーフラウドなど)」がともに48.5%で最多。「アカウント乗っ取り(ログイン不正)」が42.6%で続いた。
一方、EC運営のセキュリティ対策非担当者では、最多が「特になし」で29.7%だった。
強化したい対策、最多は「社内セキュリティ体制の構築・従業員教育」
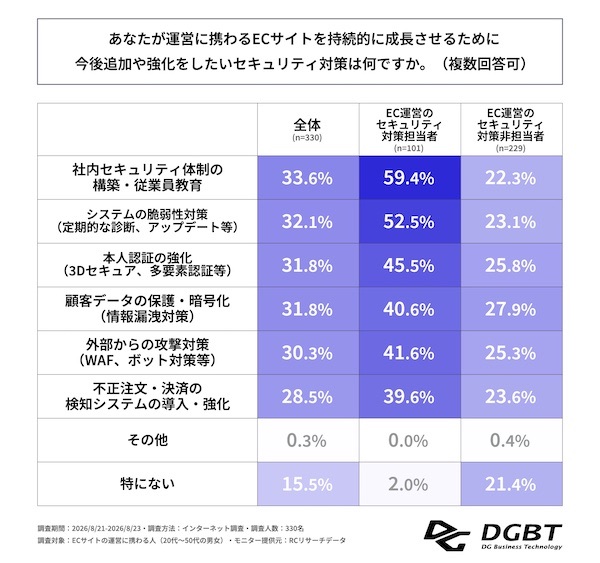
今後強化したいセキュリティ対策は、最多が「社内セキュリティ体制の構築・従業員教育」で33.6%、続いて「システムの脆弱性対策(定期的な診断、アップデートなど)」が32.1%、「本人認証の強化(3Dセキュア、多要素認証など)」と「顧客データの保護・暗号化(情報漏洩対策)」がともに31.8%だった。
セキュリティ対策の担当有無別に見ると、EC運営のセキュリティ対策担当者では最多が「社内セキュリティ体制の構築・従業員教育」で59.4%、続いて「システムの脆弱性対策(定期的な診断、アップデートなど)」が52.5%、「本人認証の強化(3Dセキュア、多要素認証など)」が45.5%。
一方、EC運営のセキュリティ対策非担当者では、「社内セキュリティ体制の構築・従業員教育」は22.3%にとどまり、37.1ポイントの大きな差がついた。
34.5%が不正の原因・手口を十分に特定できず
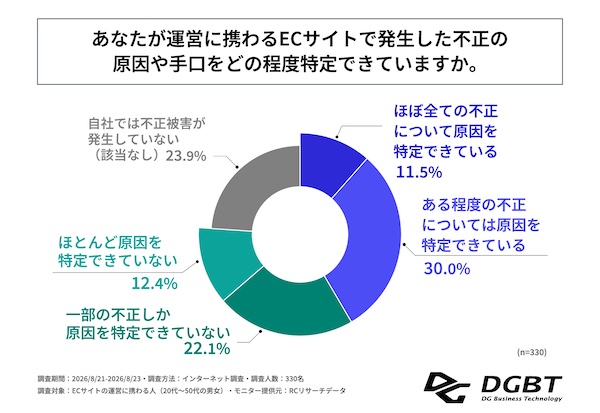
発生した不正の原因や手口をどの程度特定できているかを聞いたところ、「ほぼ全ての不正について原因を特定できている」が11.5%、「ある程度の不正については原因を特定できている」が30.0%、「一部の不正しか原因を特定できていない」が22.1%、「ほとんど原因を特定できていない」が12.4%。34.5%が、十分な原因究明に至っていないことがわかった。
32.4%が不正被害による損失額を把握できず
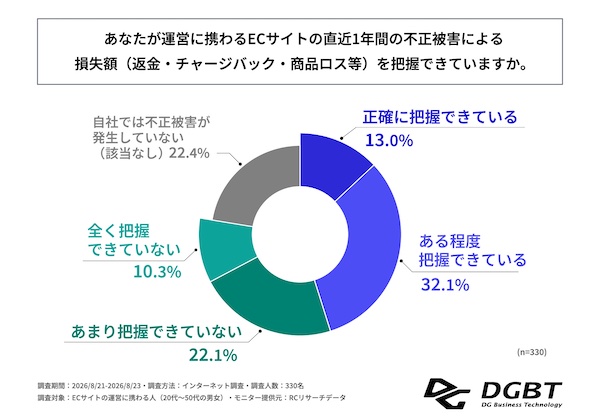
直近1年間の不正被害による損失額(返金・チャージバック・商品ロスなど)の把握状況は、「正確に把握できている」が13.0%、「ある程度把握できている」が32.1%、「あまり把握できていない」が22.1%、「全く把握できていない」が10.3%。32.4%が、被害額を把握できていないことがわかった。
原因究明の障壁、最多は「セキュリティの専門知識を持つ人材の不足」
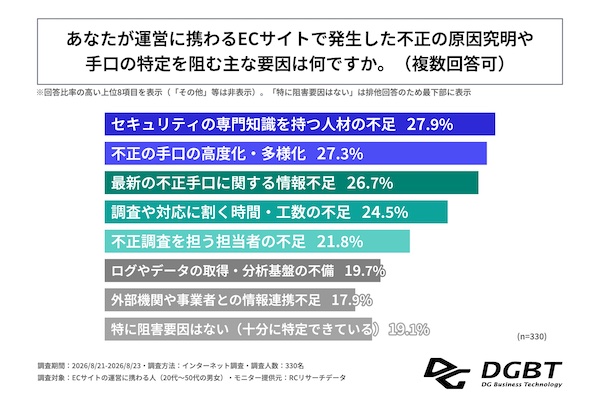
不正の原因究明や手口の特定を阻む要因は、「セキュリティの専門知識を持つ人材の不足」が最多で27.9%、続いて「不正の手口の高度化・多様化」が27.3%、「最新の不正手口に関する情報不足」が26.7%だった。
調査概要
- 調査期間:2026年8月21日~23日
- 調査方法:インターネット調査
- 調査対象:ECサイトの運営に携わる20~50代の男女330人。ECサイト運営における担当業務に「セキュリティ対策・不正対応・リスク管理」を含む回答者を「EC運営のセキュリティ対策担当者」、含まない回答者を「EC運営のセキュリティ対策非担当者」としている。
- モニター提供元:RCリサーチデータ
- 注意事項:本調査における「不正」には、クレジットカードの不正利用のほか、その他の不正も含む。回答比率は小数点第二位を四捨五入しているため、回答比率の合計は100.0%にならない場合がある。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

クレカの不正利用被害は3社に1社、被害額13%増の最新実態とEC事業者の対策
2023年1月6日 7:30

チャージバックを未然に回避しよう。怪しい注文を見破る5つのポイント
2015年11月25日 9:00

3-Dセキュア導入義務化後も不正被害は横ばい。「決済手数料値上げ」要請を受けた事業者が急増【不正被害・対策の実態調査2025】
1月6日 9:30

ECサイトへの導入が義務化された「3Dセキュア2.0(本人認証)」とは? 必要な対策や注意点を解説
2024年7月1日 8:00

「3Dセキュア2.0」導入の実態は? カゴ落ち、不正利用が発生… 効果的な対策を施すには必要なこととは
2024年9月3日 8:00

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00
筆者の人気記事

しまむらグループ、「しまむら」「アベイル」「バースデイ」「シャンブル」「ディバロ」の公式EC・アプリを統合。「しまむらパーク」として10月から刷新
2025年9月18日 9:00

佐川急便、ゴルフバッグ配送に対応した「飛脚往復便(ゴルフ)」を非会員にも開放
6月19日 7:30

クラフトビールのヤッホーブルーイング、数量限定「マジ福袋2026」 を11/3発売。2024年は最短5日で完売
2025年10月23日 6:00

LINEヤフー、「Yahoo!ふるさと納税」で最大100%のPayPayポイントを還元するキャンペーン開始
2025年8月20日 6:30

しまむらと「ドラゴンクエスト」がコラボ。全国の実店舗で販売
9月30日 10:00

日本郵便、お盆期間中は郵便物や「ゆうパック」などで遅延が発生する可能性
8月7日 7:00