IDCフロンティアへの不正アクセス、EC事業者向け「らくらく在庫」「らくらく最安更新」「ウルトラASP」でサービス停止の影響
IDCフロンティアへの不正アクセスの影響により、グリニッジの「らくらく在庫」「らくらく最安更新」「ウルトラASP」の一部サービスが停止。在庫連携や価格更新など店舗運営に直結する業務に影響している。
7:00
IDCフロンティアの法人向けクラウドサービスが不正アクセスを受けた影響が、EC・通販業界にも広がっている。
EC事業者向けに在庫連動・在庫管理などのシステムを提供するグリニッジは10月7日、IDCフロンティアのクラウド基盤「IDCFクラウド」で発生した障害の影響により、「らくらく在庫」「らくらく最安更新」「ウルトラASP」の一部サービスが停止していると公表。在庫連携や価格更新など、EC店舗の運営に直結する処理が停止しており、利用事業者に影響が及んでいる。
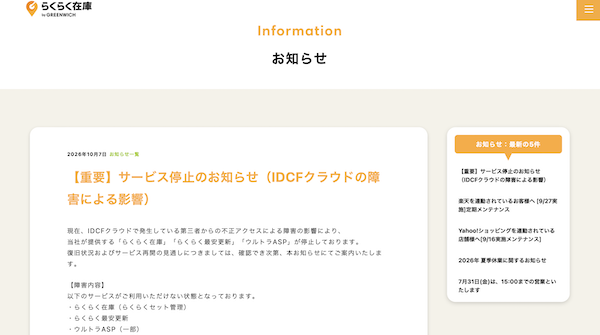
「らくらく在庫」「らくらく最安更新」などの処理を停止
グリニッジによると、停止しているのは「らくらく在庫(らくらくセット管理)」「らくらく最安更新」「ウルトラASP(一部)」。
利用しているサーバー基盤「IDCFクラウド」で第三者による不正アクセスに起因する障害が発生したためで、対象サービスを利用する全店舗で、復旧まで在庫連携や価格更新などの処理が行われない状態となっている。
グリニッジは「らくらく在庫(らくらくセット管理)」「らくらく最安更新」「ウルトラASP」を利用しているEC実施企業に対し、必要に応じて各ECモールの管理画面から在庫数や価格を確認するよう呼びかけている。
影響範囲については確認を進めており、10月7日時点で、グリニッジが管理する顧客情報の流出は確認されていないという。復旧状況やサービス再開の見通しについては、確認でき次第案内するとしている。
IDCフロンティアへの不正アクセス、原因はランサムウェア攻撃
今回の障害の発端となったIDCフロンティアの発表によると、不正アクセスが発生したのは10月7日午前3時40分頃。
クラウドサービス「IDCFクラウド」の一部システムに第三者から不正アクセスがあり、東日本リージョン1で障害が発生した。調査の結果、原因は第三者によるランサムウェア攻撃だったことが判明したという。
IDCフロンティアは二次被害やデータ漏えいを防ぐため、東日本リージョン1をネットワークから遮断したうえでシステムを停止。侵入経路の特定と遮断を進めるとともに、東日本リージョン1以外のリージョンについても安全性を確認している。
さらに、被害拡大を防ぐため、他リージョンでも外部からアクセス可能な管理コンソールを停止し、安全確認を進めている。
495の企業・自治体に影響
IDCフロンティアによると、今回の影響範囲はIDCFクラウドを契約している495の企業・自治体に及ぶ。対象となる顧客には個別に連絡しているという。
今回の事案では、クラウドインフラへの不正アクセスが、グリニッジのようなEC支援事業者のサービス停止を通じ、その先のEC店舗の業務にも影響を及ぼしている。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

物流代行の関通へのサイバー攻撃、システム障害がEC企業に打撃。個人情報漏えいの可能性、配送遅延、サイト停止など
2024年9月19日 7:00

アスクルのランサムウェア攻撃、被害を受けた原因は? 攻撃手法は? 被害範囲と影響は? 影響調査の結果まとめ
2025年12月15日 8:30

急増する不正アクセス、被害に遭ったらどう対応すべき? 「情報漏えい」「ウイルス感染」「システム停止」への対応方法まとめ
7:30

アスクルのランサムウェア感染によるシステム障害、初動の対応と対策は? 現状の影響は?
2025年10月27日 8:30

アスクル経営陣が語ったランサムウェア攻撃の被害を受けた理由+再発防止策+技術的対策まとめ
1月29日 8:30

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00