セキュリティコードも漏えい、「プリンタス3Dストア」「こまもの本舗」に不正アクセス
サーバー内でカード情報を保持していたため、カード情報が搾取された
2016年2月4日 14:00
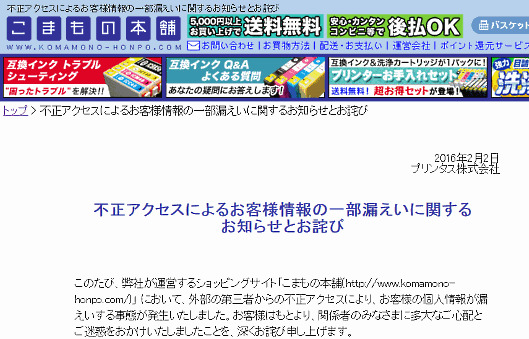
3DプリンタのECサイト「プリンタス3Dストア」、プリンターインクカートリッジなどのECサイト「こまもの本舗」が第三者による不正アクセス攻撃を受け、セキュリティコードを含む個人情報が漏えいしたことがわかった。
両サイトを運営するプリンタスが2月2日、「プリンタス3Dストア」「こまもの本舗」の自社ECサイトで公表した。
両サイトで漏えいしたのは次の通り。
- カード名義人名
- カード番号、有効期限
- セキュリティコード
- メールアドレス
「プリンタス3Dストア」
対象は、2015年8~11月にクレジットカードで買い物をした15人
「こまもの本舗」
2010年4~10月の注文分で5件、2015年8~12月の注文分6427件(計6432件)
システムのセキュリティの脆弱性を突き、データベースを不正に操作する不正アクセスを受けことが原因。サーバー内でカード情報を保持していたため、カード情報が搾取された。
2015年12月8日にカード決済代行会社から漏えいの疑いがあるとの報告を受け、ECサイトの運営を停止。9日に第三者専門調査機関であるPaymentCardForensics社(PCF社)に調査を依頼した。
2016年1月8日にPCF社から最終報告を受け、警察署、経済産業省への報告と相談を行った。
再発防止策として、今後はカード情報を自社で保有しない形式に移行する計画。「画面リンク型」の決済方法を採用し、安全性などを担保する。
プリンタスは今回の漏えいに関し、次のコメントを発している。
1969年の創業以来、小さいながらも今日まで事業が継続できたのは、ひとえに弊社を応援してくださるお客様からの信頼があってのことでございます。失った信頼を回復するのは容易ではございませんが、これまで支えてくださった皆様へ恩返しするつもりで、よりお客様本位にたったサービスのご提供に邁進してまいります。このたびは誠に申し訳ございませんでした。
- この記事のキーワード
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者
関連記事

不正アクセスでカード情報1207件が漏えいか。セキュリティコードも外部流出の可能性
2017年9月11日 10:00
セキュリティコード含むカード情報1.7万件が流出か。インテリアECサイトに不正アクセス
2017年2月24日 10:00
カード情報298件が流出の可能性、自転車の専門ECサイトに不正アクセス
2017年4月4日 11:00
日本文化センターのECサイトでカード情報189件が漏えいか、セキュリティーコードも
2017年7月21日 6:00
セキュリティコード含むカード情報99件が漏えいか。北欧家具のECサイトに不正アクセス
2016年12月16日 9:00
セキュリティコード含むカード情報744件流出、リデアの「カミチャニスタ」に不正攻撃
2016年4月4日 8:30
筆者の人気記事

法人200万円、個人事業主100万円の「持続化給付金」の申請受付スタート【要件+条件+申請方法+手続きなどの情報まとめ】
2020年5月1日 10:30

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の支給条件とは?[政府の新型コロナ対策]【随時更新】
2020年4月8日 7:00

中小企業200万円、個人事業主100万円の現金給付策「持続化給付金」の申請要領を公表、必要案書類は? 申請方法は?
2020年4月28日 10:00

雇用調整助成金の上限を15000円に拡充 個人で直接申請できる新制度も
2020年5月15日 10:00

休業者が上限1日1.1万円を直接申請できる個人向け「新型コロナ対応休業支援金・給付金」、対象者は? 条件は? 申請方法は?
2020年7月8日 9:00

休業者が直接給付金(月額上限33万円)を申請できる「新型コロナ対応休業支援金」とは
2020年6月11日 9:00