個人情報漏えいが発生したらどうすればいい? 顧客へ案内すべき二次被害防止策と通知文作成ガイド(IPA推奨)
情報処理推進機構(IPA)が公表した消費者向けガイドラインから、個人情報漏えい発生時に事業者が顧客へ案内すべき二次被害防止策を整理。ID・パスワード、クレジットカード情報、本人確認書類など漏えい情報の種類ごとに、通知文へ盛り込むべき対処法を解説する。
7:30
情報処理推進機構(IPA)は10月26日、消費者向けガイド「自分の個人情報等が漏えいした際の『対処』と『日頃の対策』」を公表した。不正アクセスによる情報漏えい事案が相次ぐなか、一般ユーザーが二次被害を防ぐために取るべき行動や、日頃から心がけたい対策をまとめている。
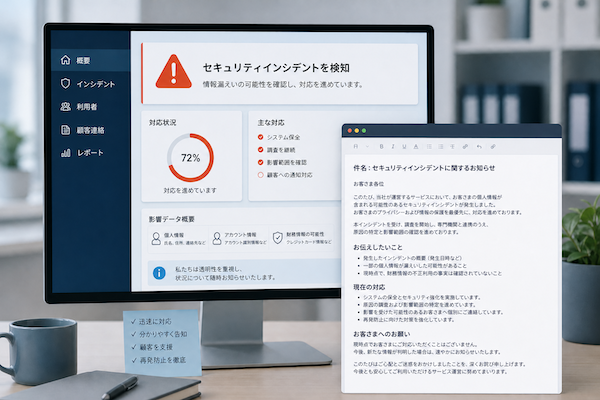
EC事業者にとって、このガイドは消費者向けの注意喚起にとどまらない。自社で個人情報漏えいが発生した場合、顧客への通知文にどのような対処法を盛り込むべきかを考えるうえでも参考になる。
漏えい発生時は、対象件数や原因、再発防止策の説明に目が向きがちだ。しかし、消費者にとって重要なのは「自分は何をすればいいのか」という点だ。IPAのガイドから、事業者が顧客へ案内したいポイントを整理する。
まず案内すべきは「何の情報が漏えいしたのか」
IPAは、情報漏えいの対象となった場合、まず自分に関するどのような情報が漏えいしたのかを確認するよう呼びかけている。確認方法としてあげているのは、次の3つだ。
- サービス提供者からの連絡内容を確認する
- サービス提供者のWebサイトでの案内を確認する
- サービス提供者のサポート窓口に問い合わせる
事業者が顧客に通知する際も、漏えいした情報の種類をできるだけ具体的に示すことが重要。「個人情報が漏えいした可能性がある」と伝えるだけでは、顧客は何に注意し、どのような対策を取ればよいのか判断しにくい。
氏名、住所、電話番号、メールアドレス、ID・パスワード、クレジットカード情報、本人確認書類の画像など、対象となる情報を明示し、それぞれに応じた対処法を案内する構成が望ましい。
ID・パスワードが漏えいした場合
IPAは、ID・パスワードが漏えいすると、第三者による不正ログインのリスクがあると指摘している。ECサイトでは不正購入、ネットバンキングでは不正送金、SNSではなりすまし投稿などの被害が発生する可能性がある。
顧客への通知では、少なくとも次の対応を案内したい。
- 漏えいしたサービスのパスワードの速やかな変更
- パスワードを長く複雑なものにすること
- 同じパスワードを使い回している他のサービスでも変更すること
事業者側は、パスワードの変更画面への導線を通知文に明記すると親切だ。ログイン後の変更手順に加え、ログインできない利用者向けの再設定方法も案内しておけば、顧客が対処しやすくなる。
クレジットカード情報が漏えいした場合
クレジットカード情報が漏えいした場合、不正決済のリスクがある。IPAは、顧客に対して次の対応を呼びかけている。
- カード会社に連絡し、不正利用の有無を確認すること
- カードの利用停止や再発行について相談すること
- 当面の間、利用明細に身に覚えのない決済がないか定期的に確認すること
事業者が通知文を作成する際は、カード会社への連絡・相談を明確に促すことが重要だ。顧客は「事業者側で補償されるのか」「まず何をすればよいのか」と迷う可能性がある。補償方針や問い合わせ先の説明と、二次被害を防ぐために顧客自身が取るべき行動を分けて記載すると、内容が伝わりやすい。
メールアドレス、電話番号、住所、氏名が漏えいした場合
IPAは、メールアドレスや電話番号、住所、氏名などが漏えいすると、情報がリスト化され、詐欺メールや偽SMS、詐欺電話、不審な郵便物などに悪用される可能性があると説明している。偽メールなどに、漏えいした氏名が記載されるケースも考えられる。
顧客への注意喚起では、次のような対策を具体的に伝えたい。
- 突然届いたメールやSMSは詐欺を疑い、安易に応じないこと
- メール内のリンクをクリック・タップしないこと
- リンク先のサイトで個人情報を入力したり、アプリをインストールしたりしないこと
- 画像に埋め込まれたURLリンクにも注意すること
- 不審な郵便物や着払い荷物に注意すること
特に重要なのは、漏えいした顧客情報を使い、本物らしく見せかけた詐欺が行われる可能性を伝えることだ。事業者を装ったメールやSMSへの注意を促すと同時に、真偽を確認する際は、メール内のリンクを使わず、公式サイトなど正規の窓口から問い合わせるよう案内したい。
運転免許証などの本人確認書類が漏えいした場合
IPAは、運転免許証などの本人確認書類の画像が漏えいすると、第三者が本人になりすまし、クレジットカードやローンの契約などに悪用する可能性があると指摘している。
対処法として挙げているのが、信用情報機関への本人申告(漏えい事実の登録)だ。具体的には、次の機関への相談を検討するよう案内している。
- 日本信用情報機構(JICC)
- シー・アイ・シー(CIC)
- 全国銀行個人信用情報センター(KSC)
本人確認書類の画像を扱う事業者は、漏えい通知の際に、このリスクと相談先を案内することも検討したい。氏名やメールアドレスの漏えいとは異なり、金融契約などで本人確認情報が悪用される可能性を踏まえた注意喚起が必要になる。
通知文には「事実の説明」に加え「顧客が取るべき行動」を
IPAのガイドを事業者向けに読み替えると、漏えい発生時の通知文には、少なくとも次の要素を盛り込むことが重要だ。
- 何が起きたのか
- どの情報が漏えいした、または漏えいした可能性があるのか
- 顧客にどのような二次被害のリスクがあるのか
- 顧客が取るべき対処法は何か
- 問い合わせ先はどこか
通知文は、謝罪や経過報告だけでなく、顧客が必要な行動を取れるよう支援する文書でもある。
例えば、ID・パスワードが漏えいした場合は、「変更してください」と伝えるだけでなく、変更先や具体的な手順を示す。カード情報が漏えいした場合は、カード会社への連絡や利用明細の確認を促す。詐欺メールへの警戒が必要な場合は、事業者を装った不審なメールやSMSに注意するよう具体的に伝える。
こうした情報を漏えいした情報の種類に応じて案内することが、顧客の適切な対応を後押しし、二次被害の防止につながる。
平時から案内しておきたい「日頃の対策」
IPAは、情報漏えいの対象となったかどうかにかかわらず、日頃から取り組みたい対策も示している。事業者にとっては、事故後の通知文だけでなく、平時のセキュリティ啓発にも活用できる内容だ。主なポイントは次の通り。
- パスワードを長く複雑なものにし、使い回さないこと
- 多要素認証やパスキーを設定すること
- フィッシングメールや偽SMSのリンクを開かないこと
- メールなどの真偽を確認する際は、正規のサイトから問い合わせること
- サービスに登録する個人情報を必要最小限にすること
- 使用しなくなったアカウントを削除すること
EC事業者は、会員向けのヘルプページやFAQ、ログイン画面周辺などで、こうした対策を継続的に案内できる。事故発生後の対応に加え、平時から顧客のセキュリティ意識を高めることも、被害の抑制につながる。
漏えい時の顧客案内は「注意喚起の具体性」が重要
個人情報漏えいが発生すると、事業者は原因究明や公表、再発防止策の検討などに追われる。しかし、顧客対応では、二次被害を防ぐための行動を、どれだけ分かりやすく具体的に伝えられるかも重要になる。
今回のIPAのガイドは消費者向けだが、事業者にとっても、顧客への通知文や平時の注意喚起を見直す際の参考になる。
漏えいの事実を知らせるだけでなく、顧客が次に取るべき行動まで具体的に示せるか。情報漏えい発生時の顧客対応では、その点も問われる。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
この記事の筆者

関連記事

IPA、不正アクセス特別相談窓口を開設。不正アクセスによる情報漏えいインシデント発生の初動対応を支援
8:30

老舗ECプラットフォームのEストアー「ショップサーブ」への不正アクセス、利用店舗7858店で2335万人分の個人情報が漏えい。209万人分はクレカ情報も
10月19日 7:30

ウエルシア薬局、ECサイト「ウエルシアドットコム」の個人情報約4万件が漏えいした可能性。サポート詐欺の不正アクセスで
2024年11月11日 9:00

ファンケルとアテニアのECサイトに不正アクセス、個人情報が漏えい。クレジットカードの流出はなし
10月20日 8:30

ミスターマックスのECサイト・アプリに不正アクセス、会員情報が流出。クレカ情報は漏えいなし
10月7日 7:30

ブックオフグループの会員システムに不正アクセス、最大約643万件が漏えいの可能性。カード情報は「システムでは保有していない」
10月13日 7:00
筆者の人気記事

佐川急便、従業員の紫外線対策、熱中症対策について「ご理解を賜りますよう、お願い申し上げます」
2025年7月24日 8:30

1位「ヨドバシ」、2位「au PAY マーケット」、3位「Yahoo!ショッピング」、4位「Amazon」、5位「楽天市場」。総合ECのカスタマーセンターサポート満足度
2025年10月21日 7:30

全国一律420円で荷物が送れるヤマト運輸の「こねこ便420」とは? 特長+ネコポスなどとの違い+今後の展望を担当者に聞いた
2025年9月29日 7:00

「Amazon ネットスーパー」が九州に初進出。地場スーパー「マルキョウ」と協業し2024年にスタート
2024年5月22日 7:30

職場で熱中症対策をしないと罰則が課せられるの知ってた? 改正労働安全衛生規則の施行で知っておくべきこと
2025年5月26日 8:30

貯めているポイントのトップは「楽天ポイント」、2位は「Vポイント」、3位は「PayPayポイント」
2024年7月5日 7:00