急増する不正アクセス、被害に遭ったらどう対応すべき? 「情報漏えい」「ウイルス感染」「システム停止」への対応方法まとめ
不正アクセスによる被害が各業界で相次ぐなか、EC・通販業界でも個人情報漏えいやサービス停止など実務への影響が広がっている。自社や利用中の外部サービスでインシデントが発生した場合に備え、初動対応から報告・公表、復旧・再発防止までの基本手順を整理する。
7:30
不正アクセスによる個人情報の漏えいなどセキュリティインシデントが急増している。EC・通販業界でも、ヤマト運輸や佐川急便で不正アクセス事案が発生したほか、利用しているクラウドサービスへの不正アクセスの影響で在庫連携システムが停止するなど、外部サービスを介して実務に影響が及ぶケースも発生している。情報漏えいやシステム停止は、自社が直接攻撃を受けた場合だけでなく、利用している外部サービスの障害やセキュリティインシデントによっても起こり得る。自社が不正アクセスや情報漏えい、ウイルス感染、システム停止といったインシデントに直面した場合、何を優先し、どのような手順で対応すればよいのか。被害拡大を防ぎ、迅速な復旧と再発防止につなげるための基本的な対応を経済産業省が公表しているガイドラインの内容を基に整理する。
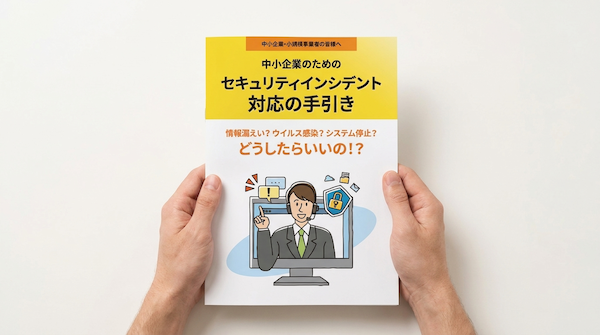
重要なのは「発生後にどう動くか」
不正アクセスやランサムウェア被害、情報漏えい、システム停止といったセキュリティインシデントは、被害を完全に防ぐことが難しい。だからこそ重要になるのが「発生後にどう動くか」だ。
初動が遅れたり、判断を誤ったりすると、被害範囲の拡大や復旧の長期化、企業の信用低下につながる可能性がある。
経済産業省が公表している中小企業向けのインシデント対応資料でも、事故発生時には被害と影響範囲を最小限に抑え、迅速に復旧するとともに、再発防止につなげることが重要とされている。
対応の目的は「被害最小化」「迅速な復旧」「再発防止」
情報漏えいや改ざん、システム停止などのインシデントでは、被害と影響範囲を最小限に抑えながら、事業継続を確保することが重要だ。あわせて原因を特定し、同じ問題を繰り返さないための再発防止策まで講じる必要がある。
被害は金銭面だけにとどまらない。直接的な損失として、不正送金や金銭要求への対応費用、調査・復旧のための外部委託費、社内外の対応に要する人件費、取引先や顧客への謝罪対応費、弁護士費用などが発生する可能性がある。
さらに、顧客や取引先への影響、企業の信用低下、サービス停止による機会損失など、間接的な被害にもつながる。
対応は「検知・初動」「報告・公表」「復旧・再発防止」の3段階
インシデント発生時の対応は、大きく3段階に整理できる。場当たり的に対応するのではなく、あらかじめ決めた手順に沿って動くことが重要だ。
1. 検知・初動対応
異変や通報を検知した場合は、まず情報セキュリティ責任者などへ速やかに報告し、経営者を含めた対応体制を立ち上げる。誰が意思決定を行い、誰が調査を担当し、誰が社外対応を担うのかなど、役割分担を早期に明確にする。
初動では、被害拡大を防ぐための措置を優先する。具体的には、ネットワークからの遮断、対象機器の隔離、必要に応じたサービス停止などがある。
ただ、不用意に端末の電源を切るなどの操作を行うと、ログなどの証拠が失われる可能性がある。原因や被害状況が明確でない段階では、証拠保全も意識して対応する必要がある。
2. 報告・公表
次に、関係者への連絡と必要な公表を進める。影響を受ける本人への連絡に加え、ウェブサイトや報道発表などによる第一報の公表、問い合わせ窓口の設置も重要になる。
事案の内容や被害状況が確定していない場合でも、判明している事実と調査中の事項を分けて伝えるなど、適切な情報発信が求められる。
また、事案の内容によっては、行政機関などへの報告・届け出が必要になる。個人情報の漏えいなどでは個人情報保護委員会への報告対象となる場合があるほか、犯罪被害が疑われる場合は警察、サイバー攻撃やウイルス被害についてはIPAなど、事案に応じた相談・届出先を確認する必要がある。業法などに基づく報告義務がある場合は、所管省庁への報告も必要になる。
3. 復旧・再発防止
初動対応と必要な報告を進めた後は、状況を5W1Hで整理しながら原因調査と復旧を進める。
修正プログラムの適用、設定変更、データ復元などを実施し、自社だけでの対応が難しい場合は、システムベンダーや外部の専門機関の支援を受ける。
同時に重要なのが証拠保全だ。後の原因究明や対外説明、必要に応じた法的対応に備え、ログや端末、設定情報などを適切に保全する。
必要に応じてフォレンジック調査を活用し、パソコンのハードディスクやメモリ、サーバー、ネットワーク機器などに残された情報を調査する。根本原因を分析したうえで、ルール整備や技術対策、運用改善などの再発防止策を講じる。
【タイプ別】主要インシデントへの対応ポイント
インシデントといっても、情報漏えい、マルウェア感染、システム停止では取るべき対応が異なる。代表的な3類型について整理する。
情報漏えいが起きた場合
情報漏えいの原因は、不正アクセスだけではない。内部不正、メールの誤送信、ウェブ上での誤公開、端末の紛失など、複数のパターンがある。
不正アクセス
不正アクセスが疑われる場合は、対象システムをネットワークから切り離し、必要に応じてサービスを停止する。アカウント情報やクレジットカード情報の漏えいが疑われる場合は、対象アカウントの停止・再発行や、カード会社への連絡など、情報の種類に応じた対応も必要になる。
内部不正
内部不正が疑われる場合は、関係者のアクセス権限を制限するとともに、使用していたパソコンやログを保全し、証跡を確保する。
メールの誤送信やウェブ上での誤公開であれば、送信先への削除依頼、公開情報の削除やアクセス制限などを速やかに行う。
メールの誤送信、ウェブ上での誤公開
再発防止では、不正アクセスなら脆弱(ぜいじゃく)性対策や設定の見直し、内部不正ならアクセス制御やログ管理の強化、誤送信・誤公開ならダブルチェックや送信前確認の仕組み化など、原因に応じた対策が必要になる。
ウイルス感染・ランサムウェア感染が疑われる場合
パソコンやサーバーがウイルスなどに感染した疑いがある場合は、被害拡大を防ぐため、対象機器をネットワークから切り離すことが基本となる。感染機器をネットワークにつないだままにすると、社内の他の機器やシステムに被害が広がる可能性がある。
感染の種類や状況を確認したうえで、セキュリティソフトによる検査・駆除、OSやソフトウェアの更新、必要に応じた機器の再構築などを行う。自社だけで判断せず、セキュリティ専門会社などに相談することも重要だ。
ランサムウェアでは、復号ツールが利用できるケースもあるが、必ずしも復旧できるとは限らない。バックアップが利用できる場合は、感染の影響を受けていないことを確認したうえで、バックアップからの復元を検討する。
このとき注意したいのがバックアップの保管方法だ。バックアップ装置が常時ネットワークに接続されていると、バックアップデータまで暗号化される可能性がある。そのため、複数の媒体や場所にバックアップを保管するなど、障害や攻撃を想定した運用が重要になる。
システム停止が発生した場合
システム停止は、ソフトウェアの不具合、ハードウェア故障、設定ミス、サイバー攻撃など原因が幅広い。
そのため、初期段階で原因が分からない場合でも、単なるシステム障害と決めつけず、セキュリティ上の問題も含めて慎重に切り分ける必要がある。
業務継続を優先する場合は、冗長化構成への切り替えなどによって稼働継続を試みる。ただし、情報漏えいの可能性がある場合や、安全性を確認できない場合は、無理に稼働を続けず、システム停止を選択する判断も必要になる。
復旧までの間は、代替手段で業務を継続しながら原因調査を進める。事態収束後は、同様の停止に備え、事業継続計画(BCP)やIT-BCPの見直しも行う。
事故発生時にまず整理すべき10項目
実際に事故が発生すると、現場は混乱しやすい。外部機関への相談や社内共有を円滑にするためにも、次の項目をできるだけ早く整理しておきたい。
- インシデントの分類(情報漏えい、ウイルス感染、システム停止など)
- 事業者名(委託元・受託先を含む)
- 責任者・担当者の所属、氏名、連絡先
- 発覚日時
- 発生日時(調査で判明した日時)
- 発生事象、被害内容、影響範囲
- 現時点までの対応経過
- 想定される原因
- 被害を受けたシステムの状況
- システム構成、運用状況、セキュリティツールの利用状況
この情報を整理できているかどうかで、初動対応の質や外部から支援を受ける際のスピードが変わる。
主な相談窓口・報告先
自社だけでの対応が難しい場合や、法令などに基づく報告が必要な場合は、外部機関への相談も検討する。代表的な相談先は次の通り。
- IPA(情報処理推進機構):企業向けのセキュリティ相談や、不正アクセス、コンピュータウイルスなどに関する相談・届出の窓口を設けている。
- 警察庁のサイバー事案オンライン受付窓口:犯罪被害やサイバー事案に関する相談・通報を受け付けている。
- 個人情報保護委員会:個人情報や特定個人情報の漏えいなどについて、事案によって報告が必要となる場合がある。
- JPCERT/CC:サイバー攻撃などのインシデント対応について、技術的な相談や支援を行っている。
- JNSA(日本ネットワークセキュリティ協会):インシデント対応や調査・復旧を担うセキュリティ事業者などの情報を提供している。
重要なのは「被害後の対応を決めておくこと」
不正アクセスやマルウェア被害を完全にゼロにすることは難しい。だからこそ重要なのは、被害を受けないための対策だけでなく、被害が発生したときにどう動くかを事前に決めておくことだ。
連絡体制、初動手順、外部相談先、証拠保全の方法、対外公表の流れまで整理しておけば、いざというときの判断スピードを高められる。
被害拡大を防ぎ、事業継続への影響を最小限に抑えるためにも、平時からインシデント対応手順を確認し、定期的に見直しておくことが重要だ。
eコマース&マーケティング今と未来を語りつくす! 大型リアルセミナー・懇親会あり
関連記事

アサヒビールやアスクルも被害を受けたランサムウェア攻撃。押さえておくべき攻撃手口や被害事例、感染前後に取るべき対応など
1月13日 7:00

アスクル経営陣が語ったランサムウェア攻撃の被害を受けた理由+再発防止策+技術的対策まとめ
1月29日 8:30

アスクルが説明したランサムウェア攻撃で感染した理由+サイバー保険による損害補償+セキュリティ投資方針
1月30日 8:30

物流代行の関通へのサイバー攻撃、システム障害がEC企業に打撃。個人情報漏えいの可能性、配送遅延、サイト停止など
2024年9月19日 7:00

経済産業省+警察庁が案内するサイバーセキュリティ対策まとめ
2025年2月13日 7:30

ランサムウェア攻撃を受けたアスクルが取り組む安全性強化策まとめ。再発防止策、システムの復旧、再構築など
2025年12月15日 9:00
バックナンバー


この記事の筆者

筆者の人気記事

その定期縛り、解約できますか? 定期購入に関する法律を徹底解説
2018年3月22日 6:00

通販・EC業界のユニークなエイプリルフール企画まとめ【2021年】
2021年4月1日 10:00

設立5年でEC売上65億円のベンチャー「ビタブリッドジャパン」、急成長のカギは「商品力」「マーケティング」「Amazon」
2019年6月12日 7:00

ヤマト運輸、東京・関東⇔関西間発着荷物に遅延が発生する可能性。東名高速道路の集中工事(11/9まで)の影響で
2024年10月28日 8:30

「コンサル要らずに」「1社に1冊はほしい」「ここまで書いていいの?」と業界人が絶賛した「いちばんやさしいEC担当者の教本」の著者に見どころを聞いてみた
2022年12月7日 9:00

三越伊勢丹のEC責任者を辞めた中島郁さん、これから何するんですか?
2017年8月23日 7:00